-
-
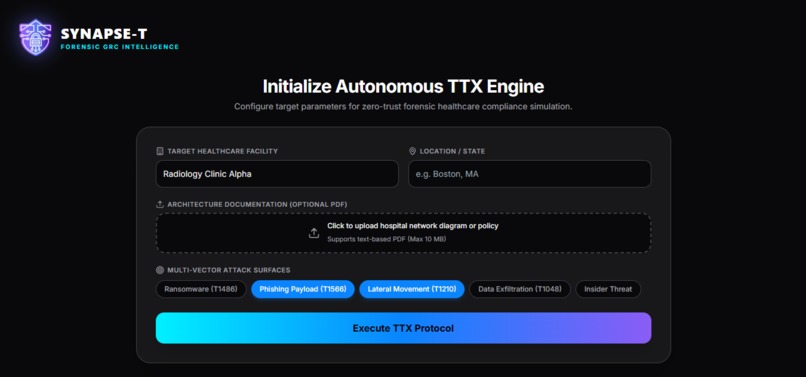
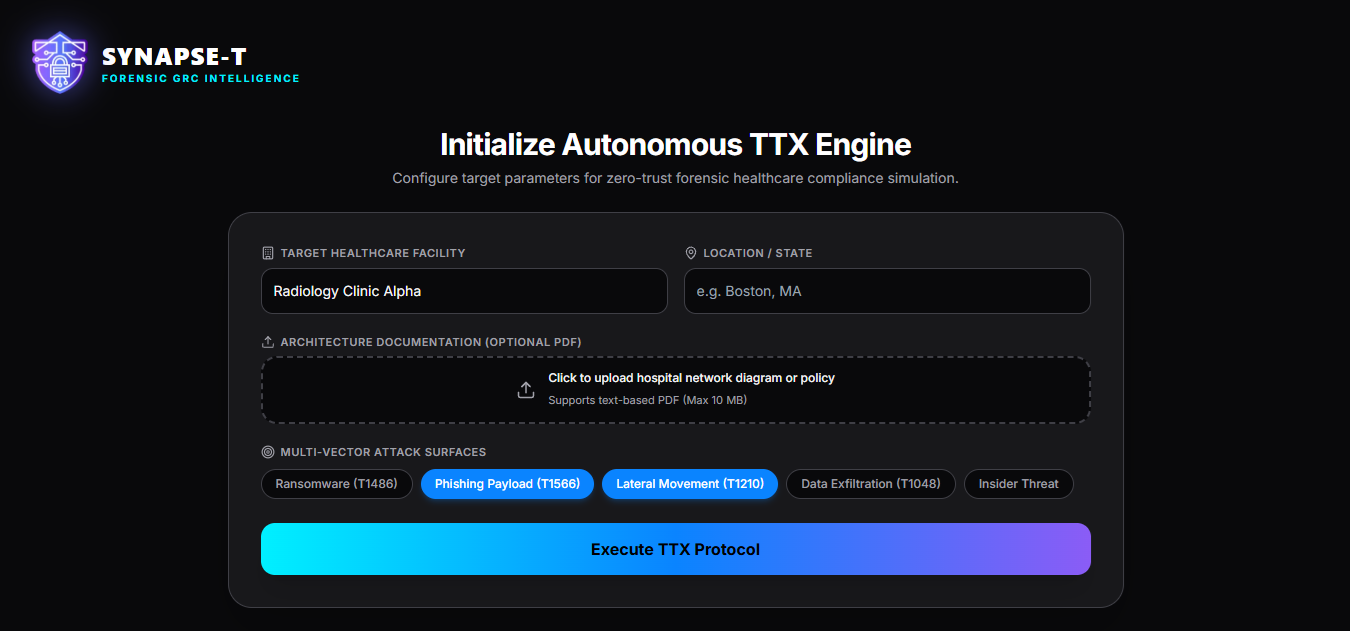
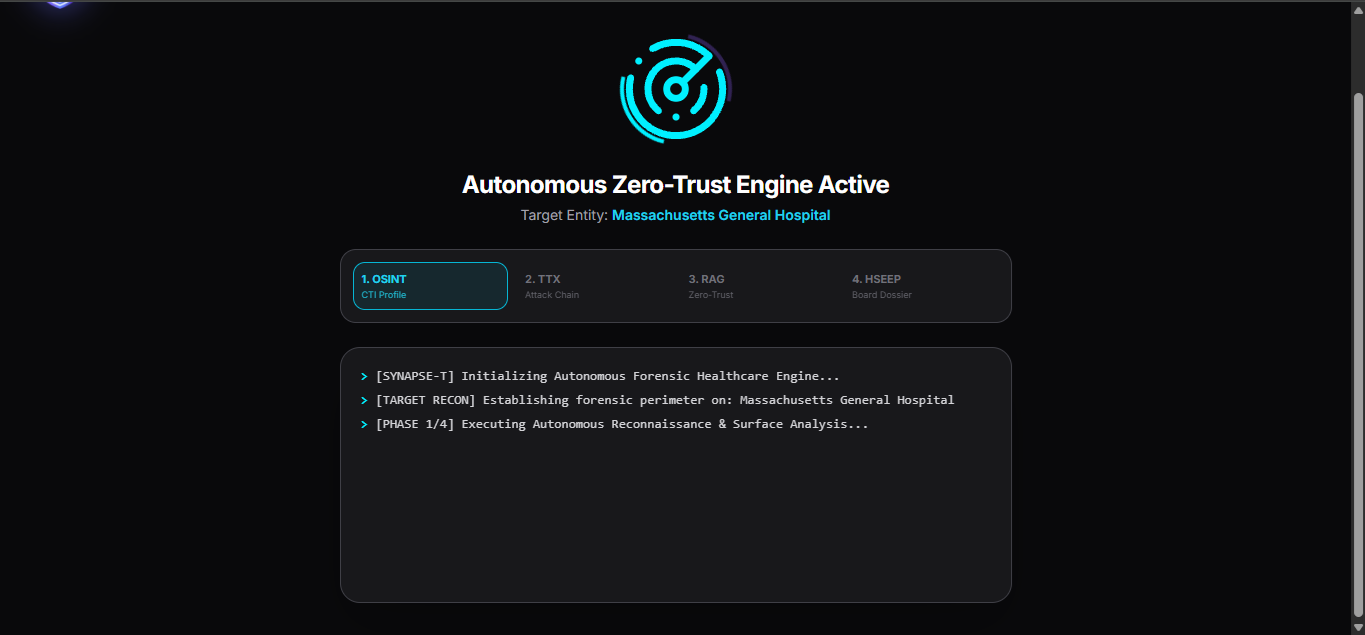
Target Hospital Ingestion & MITRE ATT&CK Threat Selection
-
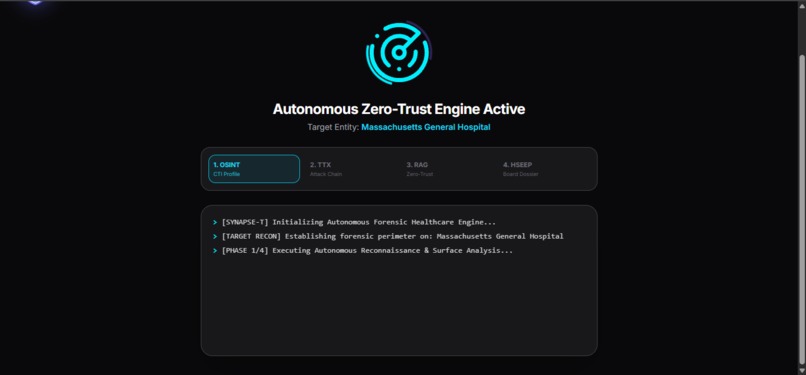
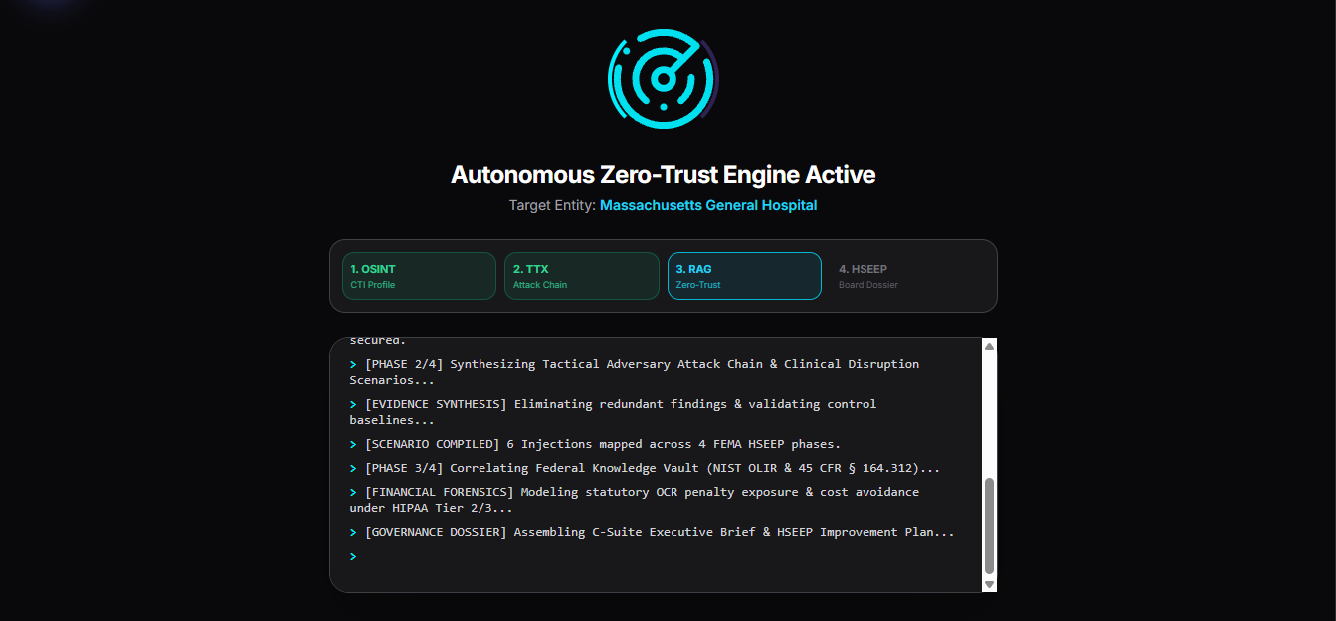
Autonomous Agent Execution: CTI Recon & TTX Injection
-
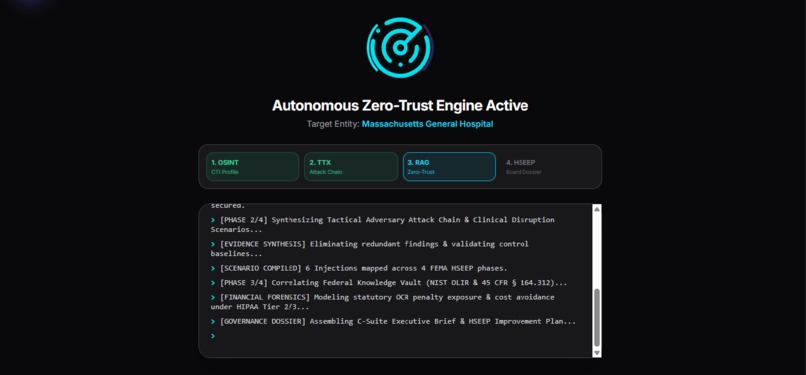
Autonomous Agent Execution: Zero-Trust RAG & AAR Synthesis
-
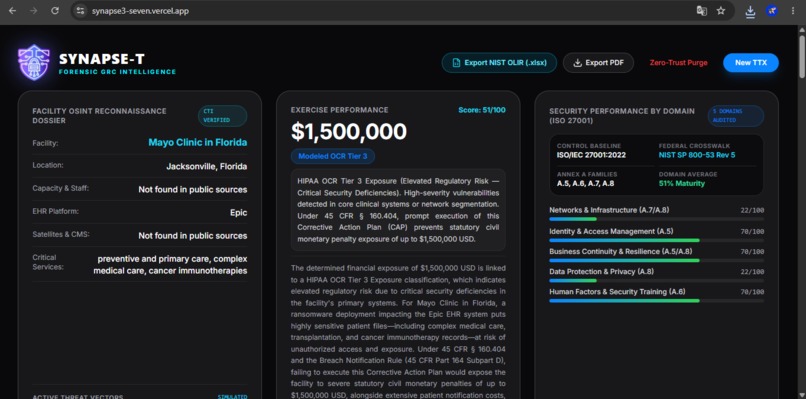
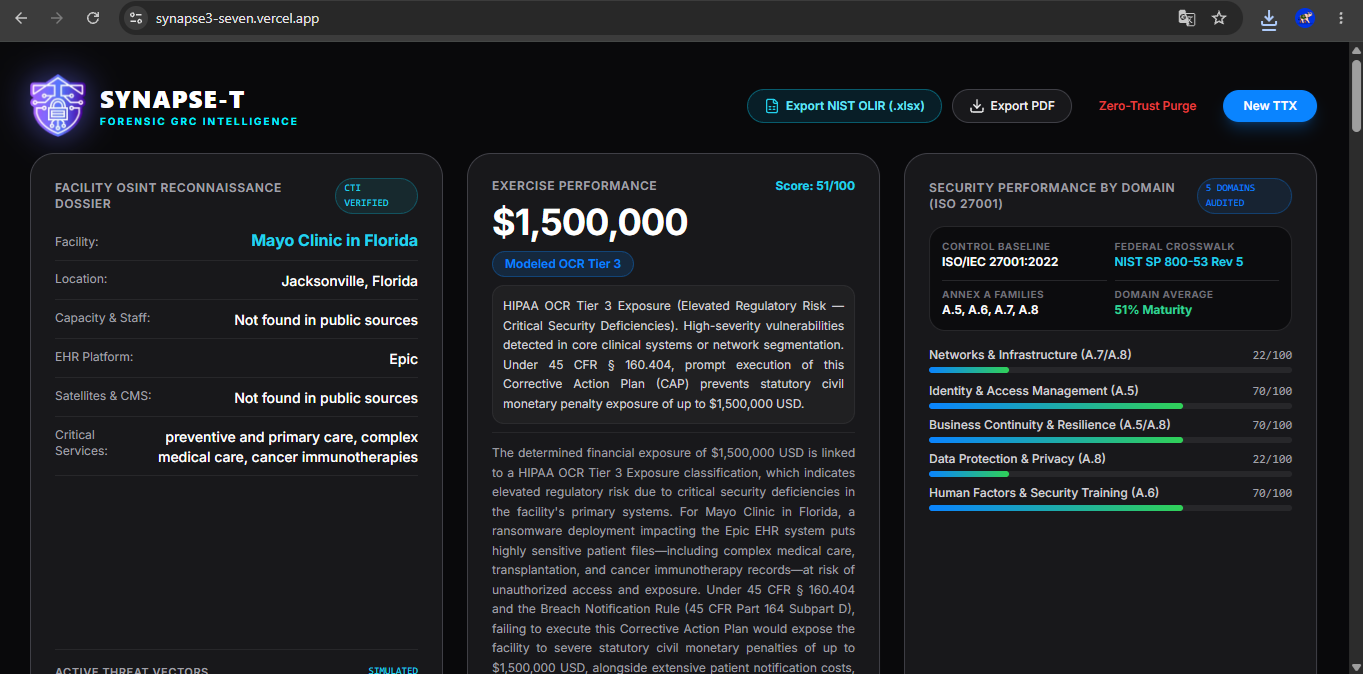
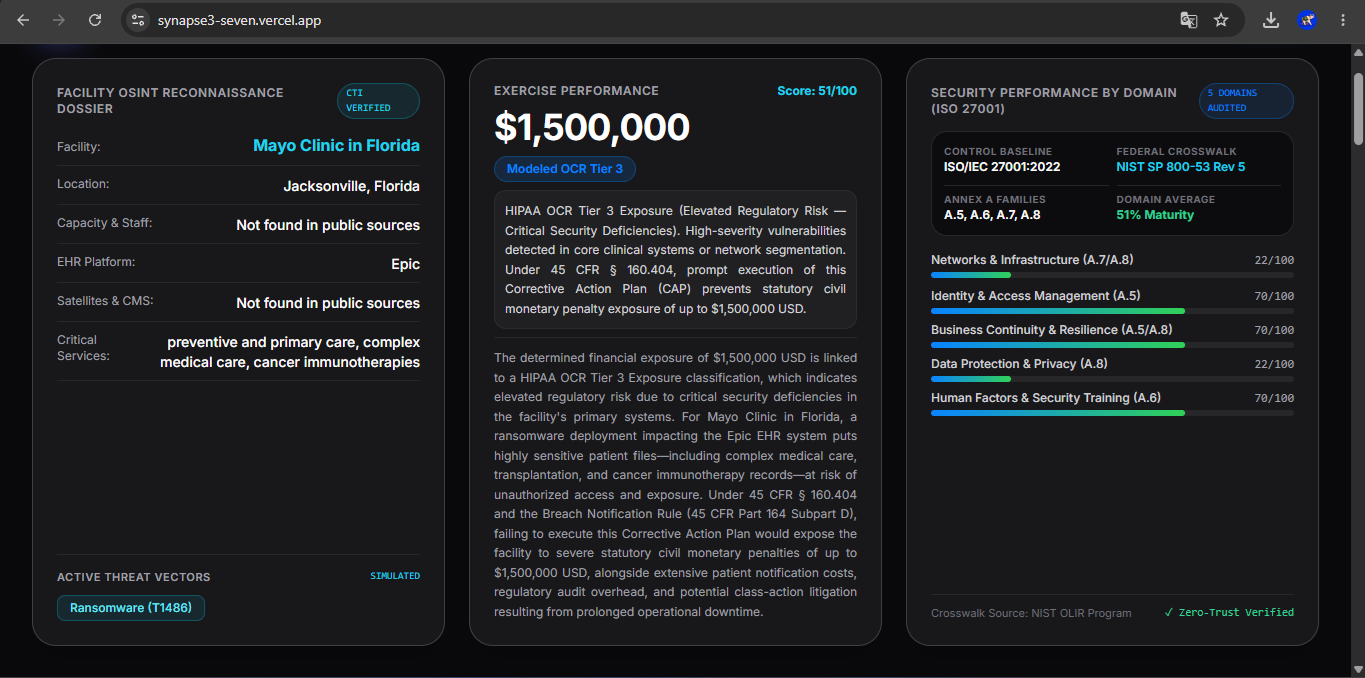
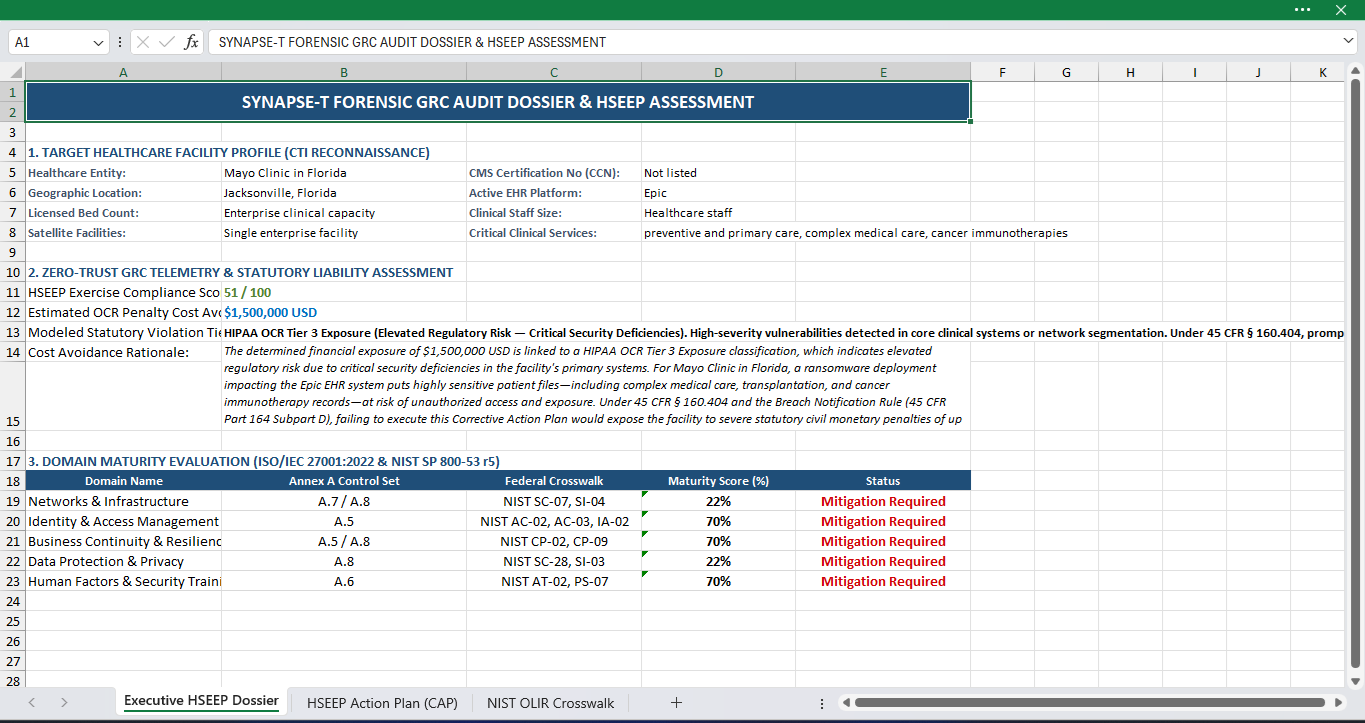
Executive GRC Dashboard & ISO 27001 Domain Metrics
-
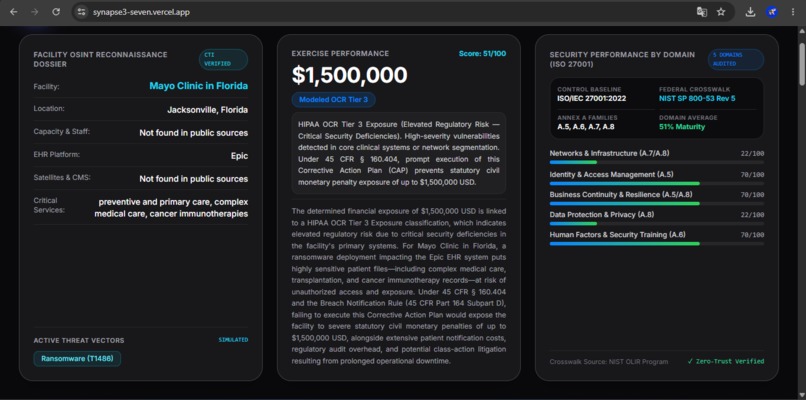
Executive GRC Dashboard & ISO 27001 Domain Metrics
-
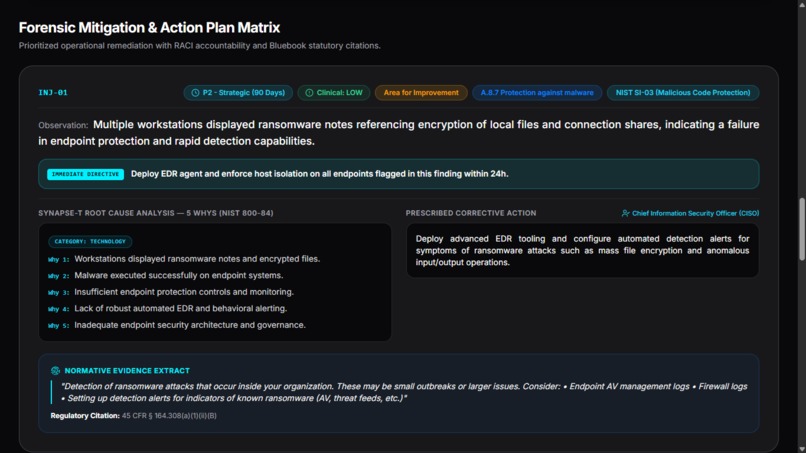
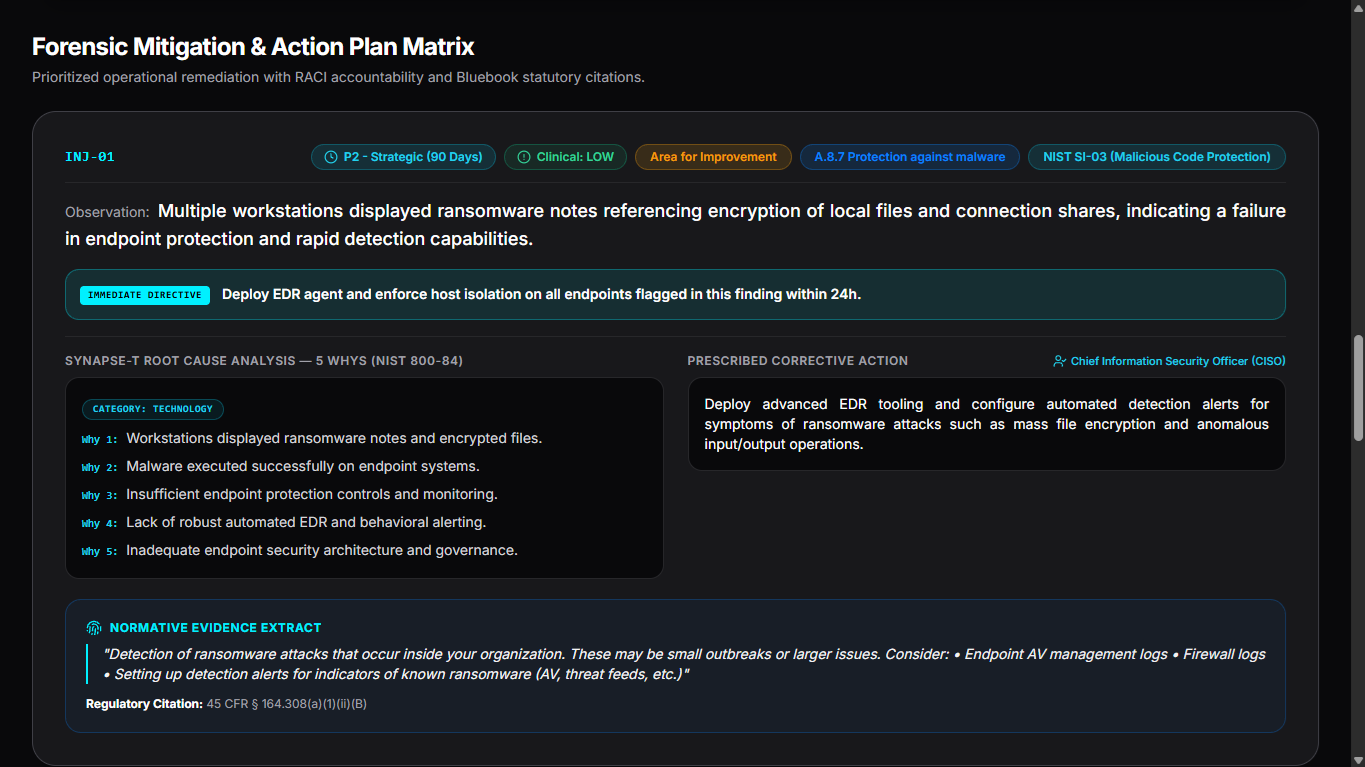
Prioritized HSEEP Action Matrix with Verbatim Citations
-
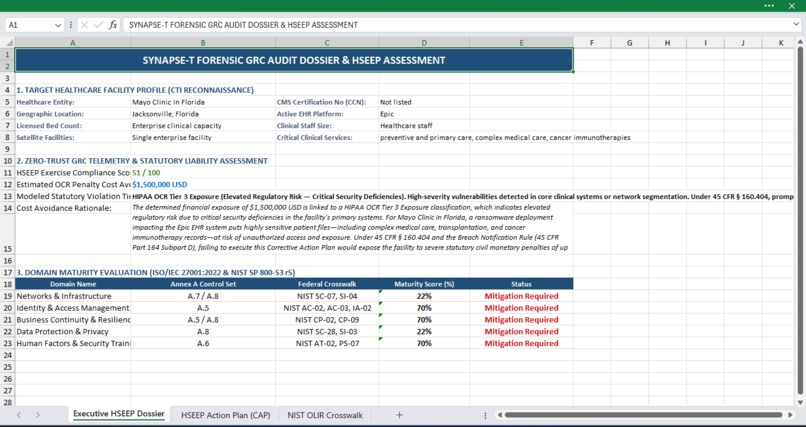
Official NIST OLIR & HIPAA Regulatory Crosswalk Spreadsheet
Inspiration
[EN]
On August 17th, with only 15 intense days before the submission deadline, I set out to tackle one of the most critical and expensive challenges in healthcare infrastructure: cybersecurity resilience and regulatory compliance. As an independent, self-taught builder from Colombia passionate about Autonomous AI Agents and Governance, Risk, and Compliance (GRC), I noticed a massive enterprise bottleneck. Hospital cybersecurity audits and tabletop crisis simulations (TTX) currently require external consulting firms over two months to complete and cost tens of thousands of dollars. Meanwhile, regulatory penalties from OCR (HHS) and ransomware attacks do not wait.
[ES - Spanish Translation]
El 17 de agosto, con escasos 15 días intensos antes del cierre del hackathon, me propuse abordar uno de los desafíos más críticos y costosos en la infraestructura de salud: la resiliencia en ciberseguridad y el cumplimiento normativo. Como desarrollador independiente y autodidacta de Colombia apasionado por los Agentes de IA Autónomos y el Gobierno, Riesgo y Cumplimiento (GRC), detecté un cuello de botella empresarial masivo. Las auditorías de ciberseguridad y los simulacros de crisis (Tabletop / TTX) en hospitales actualmente le toman a firmas de consultoría externas más de dos meses para completarse y cuestan decenas de miles de dólares. Mientras tanto, las multas regulatorias de la OCR (HHS) y los ataques de ransomware no dan espera.
[EN]
Coming from a region where healthcare regulations can be fragmented, I was drawn to the structured, rigorous federal frameworks of the United States (NIST CSF 2.0, HIPAA 45 CFR Part 164, and HHS 405d HICP) and their correlation with ISO/IEC 27001:2022. My goal was not to build a superficial chatbot, but a viable, autonomous digital worker: Synapse-T, an agentic system capable of simulating multi-vector cyber incidents, auditing clinical infrastructure against federal laws, and delivering board-ready action plans in under 3 minutes.
(Note to judges: As a native Spanish speaker from Colombia with basic English, I poured my absolute heart, day-and-night dedication, and best effort into delivering this entire platform, architecture, documentation, and video demo in English to communicate this vision clearly).
[ES - Spanish Translation]
Viniendo de una región donde las regulaciones de salud pueden ser fragmentadas, me enfoqué en los marcos federales estructurados y rigurosos de los Estados Unidos (NIST CSF 2.0, HIPAA 45 CFR Parte 164 y HHS 405d HICP) y su correlación con ISO/IEC 27001:2022. Mi objetivo no era construir un chatbot superficial, sino un trabajador digital autónomo viable: Synapse-T, un sistema de agentes capaz de simular incidentes cibernéticos multivector, auditar la infraestructura clínica contra leyes federales y entregar planes de acción listos para la junta directiva en menos de 3 minutos.
(Nota para los jueces: Como hispanohablante nativo de Colombia con inglés básico, puse todo mi empeño, dedicación de día y noche y mi mayor esfuerzo para entregar toda esta plataforma, arquitectura, documentación y video demo en inglés para comunicar esta visión con total claridad).
What it does
[EN]
Synapse-T is not a conversational bot for simple Q&A; it is a fully autonomous digital GRC worker that executes an end-to-end enterprise workflow without human intervention:
- Clinic Reconnaissance (OSINT): Queries live clinical facility data via real-time search (Tavily + Gemini) and indexes technical infrastructure (PACS servers, EHR/EMR platforms, network perimeters).
- Multi-Vector Threat Injection: Simulates realistic crisis scenarios (Ransomware T1486, Phishing T1566, Lateral Movement T1210, Data Exfiltration T1048, Insider Threat) mapped directly to the MITRE ATT&CK matrix.
- Forensic Zero-Trust Audit: Audits simulated forensic logs against 561 normative chunks in a vector database containing official NIST CSF 2.0, HIPAA Security Rule (45 CFR Part 164), and HHS 405(d) HICP standards (Volumes 1 and 2).
- Deterministic Compliance & Statutory Scoring: Computes overall compliance using a deterministic base-100 formula (+5 per strength, -15 per gap) and statutory OCR liability tiers ($50,000/day tier limits) completely eliminating LLM hallucinations: $$\text{Compliance Score} = \max\left(0, \min\left(100, 100 + 5 \times N_{\text{strengths}} - 15 \times N_{\text{gaps}}\right)\right)$$
- Executive AAR/IP Synthesis: Produces structured 24-hour (P0), 30-day (P1), and 90-day (P2) corrective action playbooks (aligned to CISA BOD 19-02), board-ready printable PDFs, 5-Dimension ISO 27001 domain progress metrics, and official NIST OLIR Crosswalk Excel spreadsheets.
- Zero-Retention Privacy by Design: Features a one-click session purge (
POST /api/purge-session) that wipes all temporary memory states and cache, adhering strictly to HIPAA Data Minimization principles (45 CFR § 164.502(b)) with zero persistent PHI storage.
[ES - Spanish Translation]
Synapse-T no es un chatbot conversacional para preguntas simples; es un trabajador digital autónomo de GRC que ejecuta un flujo de trabajo empresarial completo sin intervención humana:
- Reconocimiento Clínico (OSINT): Consulta datos en vivo de la clínica mediante búsqueda en tiempo real (Tavily + Gemini) e indexa la infraestructura técnica (servidores PACS, plataformas EHR/EMR, perímetros de red).
- Inyección de Amenazas Multivector: Simula escenarios de crisis realistas (Ransomware T1486, Phishing T1566, Movimiento Lateral T1210, Exfiltración T1048, Amenaza Interna) mapeados directamente a la matriz MITRE ATT&CK.
- Auditoría Forense Zero-Trust: Audita registros forenses simulados contra 561 fragmentos normativos en una base vectorial con estándares oficiales de NIST CSF 2.0, HIPAA (45 CFR §164) y HHS 405(d) HICP (Volúmenes 1 y 2).
- Cálculo Determinista de Cumplimiento y Multas: Calcula el puntaje de cumplimiento mediante una fórmula determinista base 100 (+5 por fortaleza, -15 por brecha) y las multas estatutarias de OCR HIPAA (topes de $50,000/día), eliminando por completo las alucinaciones de LLM:
$$\text{Compliance Score} = \max\left(0, \min\left(100, 100 + 5 \times N_{\text{strengths}} - 15 \times N_{\text{gaps}}\right)\right)$$- Síntesis Ejecutiva AAR/IP: Produce planes de acción correctiva priorizados a 24 horas (P0), 30 días (P1) y 90 días (P2) alineados a CISA BOD 19-02, reportes PDF imprimibles para la junta, métricas de progreso de 5 dominios ISO 27001 y hojas de cálculo de mapeo cruzado NIST OLIR en Excel.
- Privacidad con Cero Retención por Diseño: Cuenta con una purga de sesión con un solo clic (
POST /api/purge-session) que borra todos los estados de memoria temporales y caché, adhiriéndose a los principios de minimización de datos de HIPAA (45 CFR § 164.502(b)) sin almacenamiento persistente de PHI.
How we built it
[EN]
We engineered Synapse-T using a hybrid, multi-agent architecture:
- Google AI Models & SDK:
gemini-3.5-flash-lite: Powers fast OSINT reconnaissance, threat generation, and Phase 1 forensic micro-auditing with ultra-low latency.gemini-3.5-flash: Powers Phase 2 executive synthesis, cross-regulatory correlation, and C-level board reporting.gemini-embedding-2: Generates high-density semantic vector embeddings for our normative database retrieval.Gemini 3.7 Flash (High): Orchestrated within the Antigravity environment for multi-agent code auditing and automated verification.
- Backend Architecture: Built with Python 3 / FastAPI, containerized in Docker and deployed on Google Cloud Run (
us-central1) with automated CI/CD via Google Cloud Build and Artifact Registry. - Vector Knowledge Base: ChromaDB loaded with 561 precomputed chunks of official federal healthcare security frameworks.
- Frontend Architecture: Developed in Next.js 14 / React with Tailwind CSS and deployed on Vercel, featuring an executive Apple Dark Pro aesthetic designed for healthcare leadership.
- 5-Gate Deterministic Safety Guardrails: Strict validation layers ensuring the AI never invents non-existent laws, hallucinated penalties, or fabricated network topologies.
[ES - Spanish Translation]
Diseñamos Synapse-T utilizando una arquitectura híbrida y multiagente:
- Modelos de Google AI y SDK:
gemini-3.5-flash-lite: Impulsa el reconocimiento OSINT rápido, la generación de amenazas y la micro-auditoría forense de Fase 1 con latencia ultrabaja.gemini-3.5-flash: Impulsa la síntesis ejecutiva de Fase 2, la correlación inter-normativa y los reportes para la junta directiva.gemini-embedding-2: Genera incrustaciones vectoriales semánticas de alta densidad para la recuperación en nuestra base normativa.Gemini 3.7 Flash (High): Orquestado dentro del entorno Antigravity para auditorías de código multiagente y verificación automatizada.- Arquitectura de Backend: Construido con Python 3 / FastAPI, empaquetado en Docker y desplegado en Google Cloud Run (
us-central1) con CI/CD automatizado mediante Google Cloud Build y Artifact Registry.- Base de Conocimiento Vectorial: ChromaDB cargado con 561 fragmentos precalculados de marcos federales oficiales de seguridad en salud.
- Arquitectura de Frontend: Desarrollado en Next.js 14 / React con Tailwind CSS y desplegado en Vercel, con una estética ejecutiva Apple Dark Pro diseñada para directivos de salud.
- 5 Compuertas de Seguridad Deterministas: Capas de validación estrictas que garantizan que la IA nunca invente leyes inexistentes, multas alucinadas o topologías de red falsas.
Challenges we ran into
[EN]
- Strict Regulatory Grounding (Zero Hallucinations): Preventing LLMs from inventing regulations was critical. We built a dedicated vector RAG engine with 561 verified federal chunks (NIST CSF 2.0, HIPAA, HHS 405d HICP Vols 1 & 2). We enforced strict constraints requiring the model to quote exact regulatory articles verbatim.
- Multi-AI Quality Audits: Under an intense 15-day timeline, I designed a cross-review methodology orchestrating a committee of multiple LLMs coordinated through the Antigravity IDE and Gemini 3.7 Flash High, reviewing every requirement and stress-testing every component before writing code to production.
- API Rate Limit Resilience: Free-tier rate limits posed sudden 429 throttling errors. We engineered a dynamic
SmartRateLimitersupporting multi-key rotation and intelligent backoff, ensuring uninterrupted execution during tabletop simulations. - Code Quality with the
ponytailSkill: To prevent code bloat and ensure clean, maintainable engineering, we utilized theponytailskill, enforcing the "lazy senior dev" standard (YAGNI principle: You Aren't Gonna Need It), native Python implementations, and zero unnecessary dependencies. - Concurrency Management: We resolved ChromaDB thread contention by establishing an
asyncio.Lock()queue on evidence indexing, eliminating race conditions during multi-vector simulations.
[ES - Spanish Translation]
- Fundamentación Normativa Estricta (Cero Alucinaciones): Evitar que los LLMs inventaran regulaciones fue crítico. Construimos un motor RAG vectorial dedicado con 561 fragmentos federales verificados (NIST CSF 2.0, HIPAA, HHS 405d HICP Vols 1 y 2). Impusimos restricciones estrictas exigiendo al modelo citar artículos normativos exactos de manera textual.
- Auditorías de Calidad con Múltiples IAs: Bajo una intensa ventana de 15 días, diseñé una metodología de revisión cruzada orquestando un comité de múltiples LLMs coordinados a través del IDE Antigravity y Gemini 3.7 Flash High, revisando cada requerimiento y sometiendo a prueba cada componente antes de escribir código a producción.
- Resiliencia ante Límites de Tasa de API: Los límites de tasa de la capa gratuita generaban bloqueos repentinos por error 429. Diseñamos un
SmartRateLimiterdinámico con rotación de múltiples claves y retroceso inteligente, garantizando una ejecución ininterrumpida durante las simulaciones.- Calidad de Código con la Skill
ponytail: Para evitar la sobre-ingeniería y asegurar un desarrollo limpio y mantenible, utilizamos la skillponytail, aplicando el estándar de "desarrollador senior pragmático" (principio YAGNI: No vas a necesitarlo), implementaciones nativas en Python y cero dependencias innecesarias.- Gestión de Concurrencia: Resolvimos la contención de hilos en ChromaDB estableciendo un bloqueo
asyncio.Lock()en la indexación de evidencia, eliminando condiciones de carrera durante simulaciones multivector.
Accomplishments that we're proud of
[EN]
- Taking an ambitious vision from zero to a 100% live, fully deployed enterprise platform in 15 days of intense work.
- Generating genuine institutional-grade artifacts: printable executive PDFs, 5-dimension ISO 27001 domain progress metrics, and official NIST OLIR crosswalk spreadsheets with federal color coding.
- Proving that an autonomous agentic worker can replace weeks of manual consulting with verifiable, deterministic compliance intelligence.
[ES - Spanish Translation]
- Llevar una visión ambiciosa desde cero hasta una plataforma empresarial 100% en vivo y desplegada en 15 días de trabajo intenso.
- Generar artefactos genuinos de nivel institucional: PDFs ejecutivos imprimibles, métricas de progreso de 5 dominios ISO 27001 y hojas de cálculo de mapeo cruzado NIST OLIR con colores federales.
- Demostrar que un trabajador de agentes autónomos puede reemplazar semanas de consultoría manual con inteligencia de cumplimiento verificable y determinista.
What we learned
[EN]
- How to architect multi-stage autonomous agent workflows with the Google GenAI SDK and coordinate specialized sub-agents.
- Best practices in vector database embedding management (ChromaDB) and zero-trust clinical data handling.
- Deploying scalable, containerized microservices on Google Cloud Run and connecting them seamlessly with modern Next.js frontend architectures.
[ES - Spanish Translation]
- Cómo diseñar flujos de trabajo de agentes autónomos multi-etapa con el SDK Google GenAI y coordinar subagentes especializados.
- Mejores prácticas en gestión de incrustaciones para bases de datos vectoriales (ChromaDB) y manejo de datos clínicos bajo principios Zero-Trust.
- Despliegue de microservicios contenerizados escalables en Google Cloud Run y su conexión fluida con arquitecturas modernas de frontend en Next.js.
What's next for Synapse-T
[EN]
Synapse-T was designed from day one with the architecture and ambition to scale into a high-impact healthcare cybersecurity startup. Our technological roadmap includes:
- Direct Hospital EMR/EHR Database Integrations: Connecting live hospital network topologies and SIEM logs (Splunk/CrowdStrike) for continuous automated audits.
- Multi-Branch Centralized Architecture: Enabling healthcare networks to manage compliance across multiple regional clinic branches from a single unified node.
- Knowledge-Graph RAG: Expanding the regulatory engine into a dynamic Graph-RAG supporting international healthcare laws.
- Jira & ServiceNow Ticket Automation: Instant generation of remediation tasks directly from audit playbooks.
Participating in this hackathon has validated the technical foundation of Synapse-T. We look forward to the scrutiny and technical evaluation of Google's engineering judges to continue refining this architecture into a transformative standard for healthcare resilience worldwide.
[ES - Spanish Translation]
Synapse-T fue diseñado desde el primer día con la arquitectura y la ambición de escalar hacia una startup de ciberseguridad y GRC para el sector salud. Nuestra hoja de ruta tecnológica incluye:
- Integración Directa con Bases de Datos EMR/EHR: Conexión a topologías de red hospitalarias en vivo y registros SIEM (Splunk/CrowdStrike) para auditorías continuas automatizadas.
- Arquitectura Centralizada Multisede: Permitir a redes hospitalarias gestionar el cumplimiento en múltiples sedes clínicas regionales desde un solo nodo unificado.
- RAG Basado en Grafos de Conocimiento: Expandir el motor normativo hacia un Graph-RAG dinámico que soporte legislaciones de salud internacionales.
- Automatización de Tickets en Jira y ServiceNow: Generación instantánea de tareas de remediación directamente desde los planes de acción.
Participar en este hackathon ha validado la base técnica de Synapse-T. Esperamos con entusiasmo la evaluación técnica de los jueces ingenieros de Google para continuar perfeccionando esta arquitectura hacia un estándar transformador para la resiliencia hospitalaria a nivel mundial.


Log in or sign up for Devpost to join the conversation.