-
-
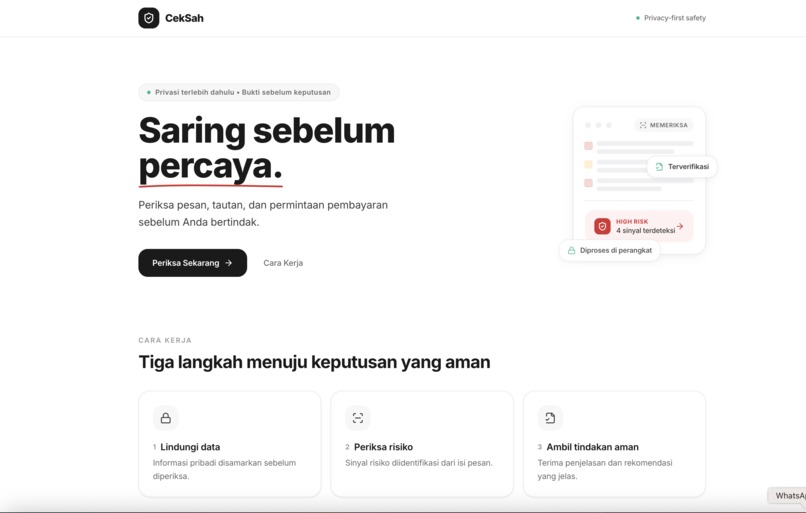
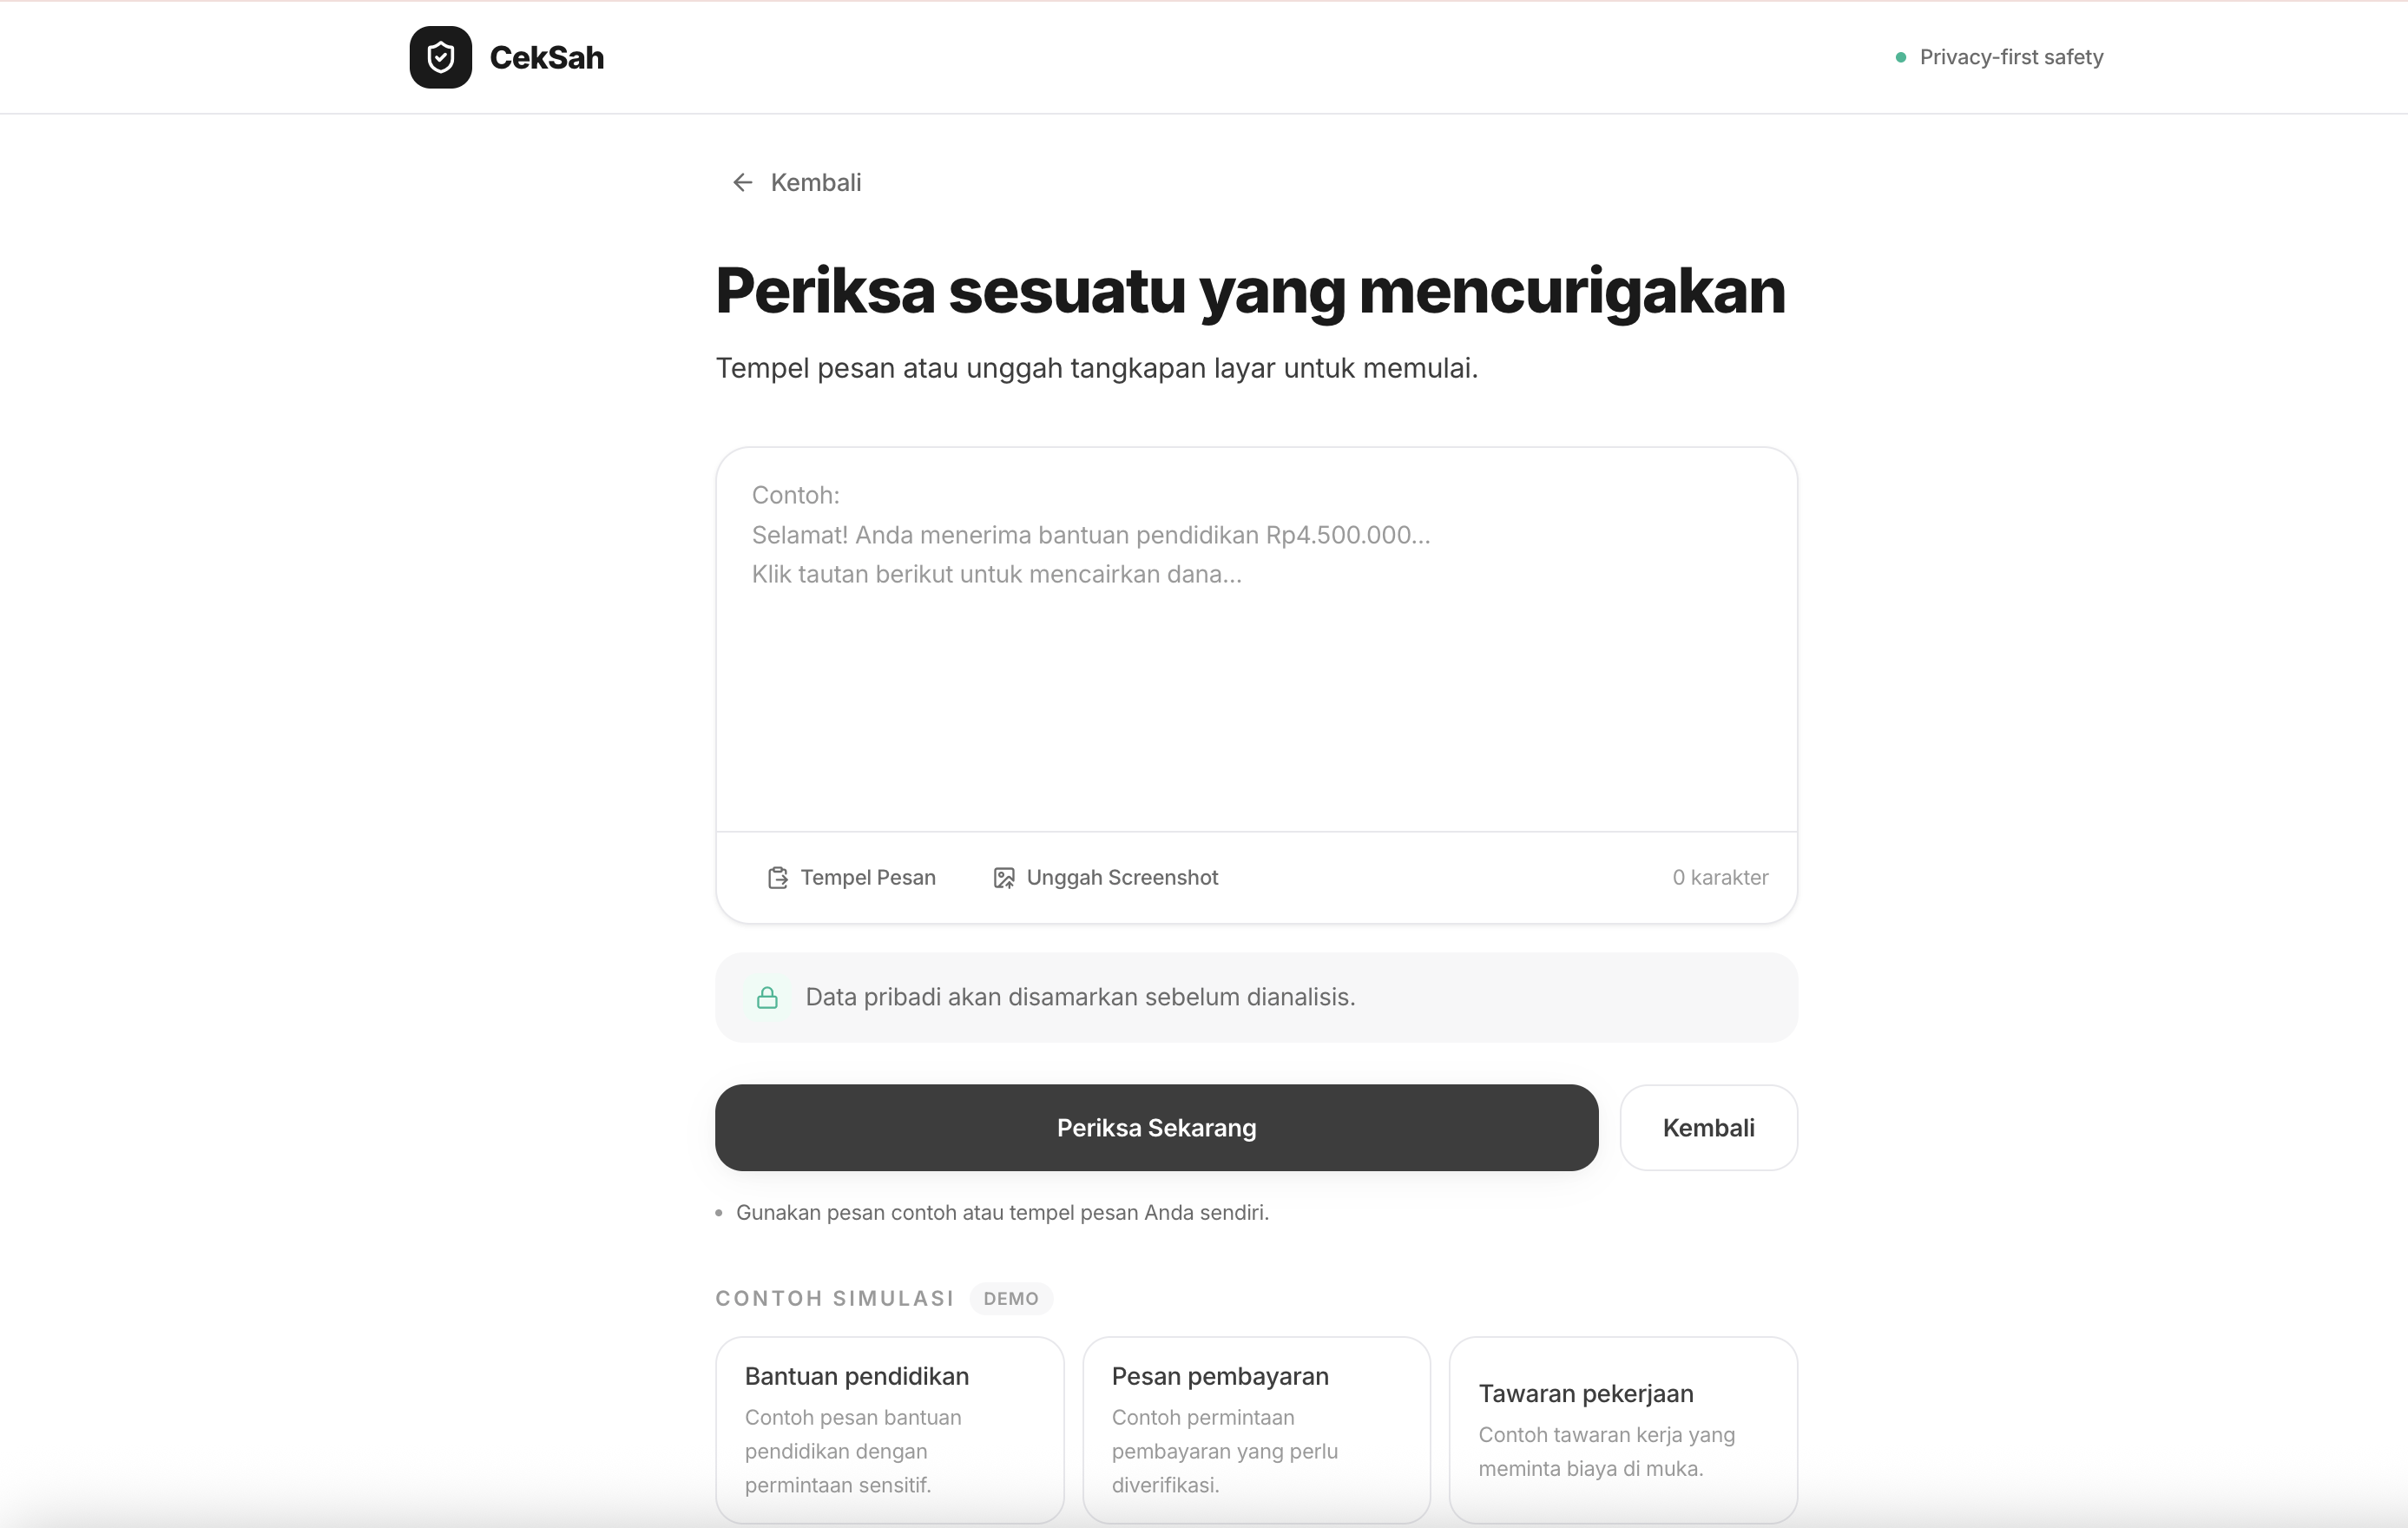
Landing
-
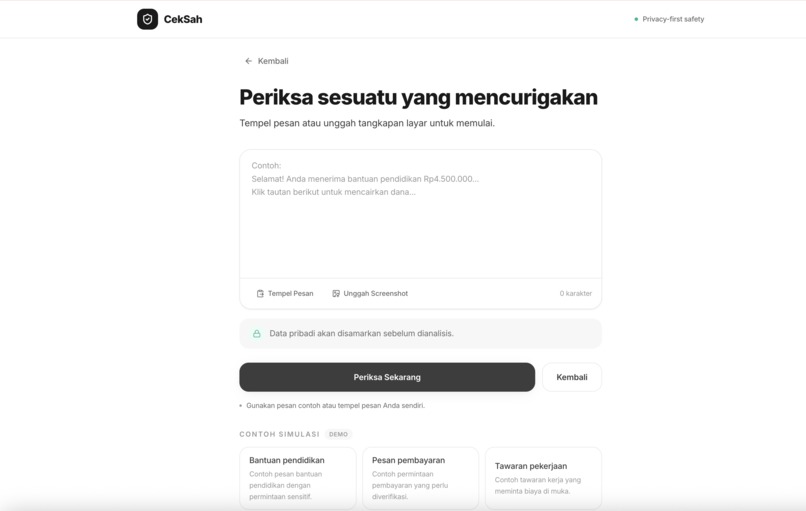
Check
-
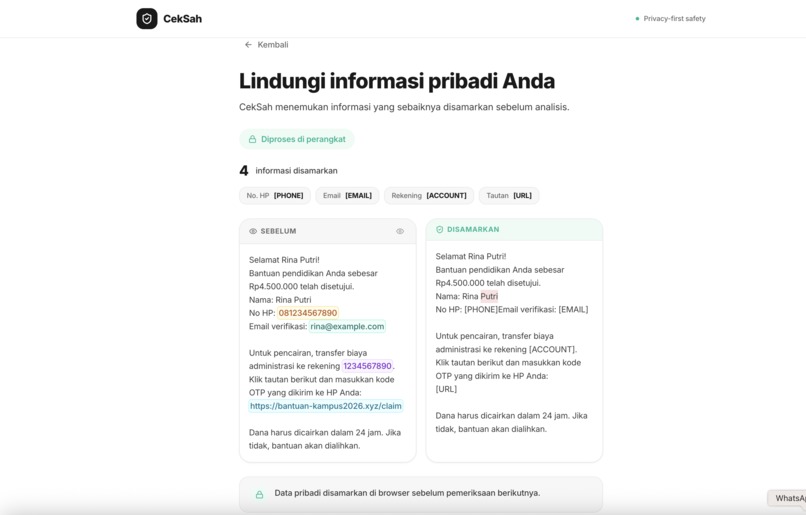
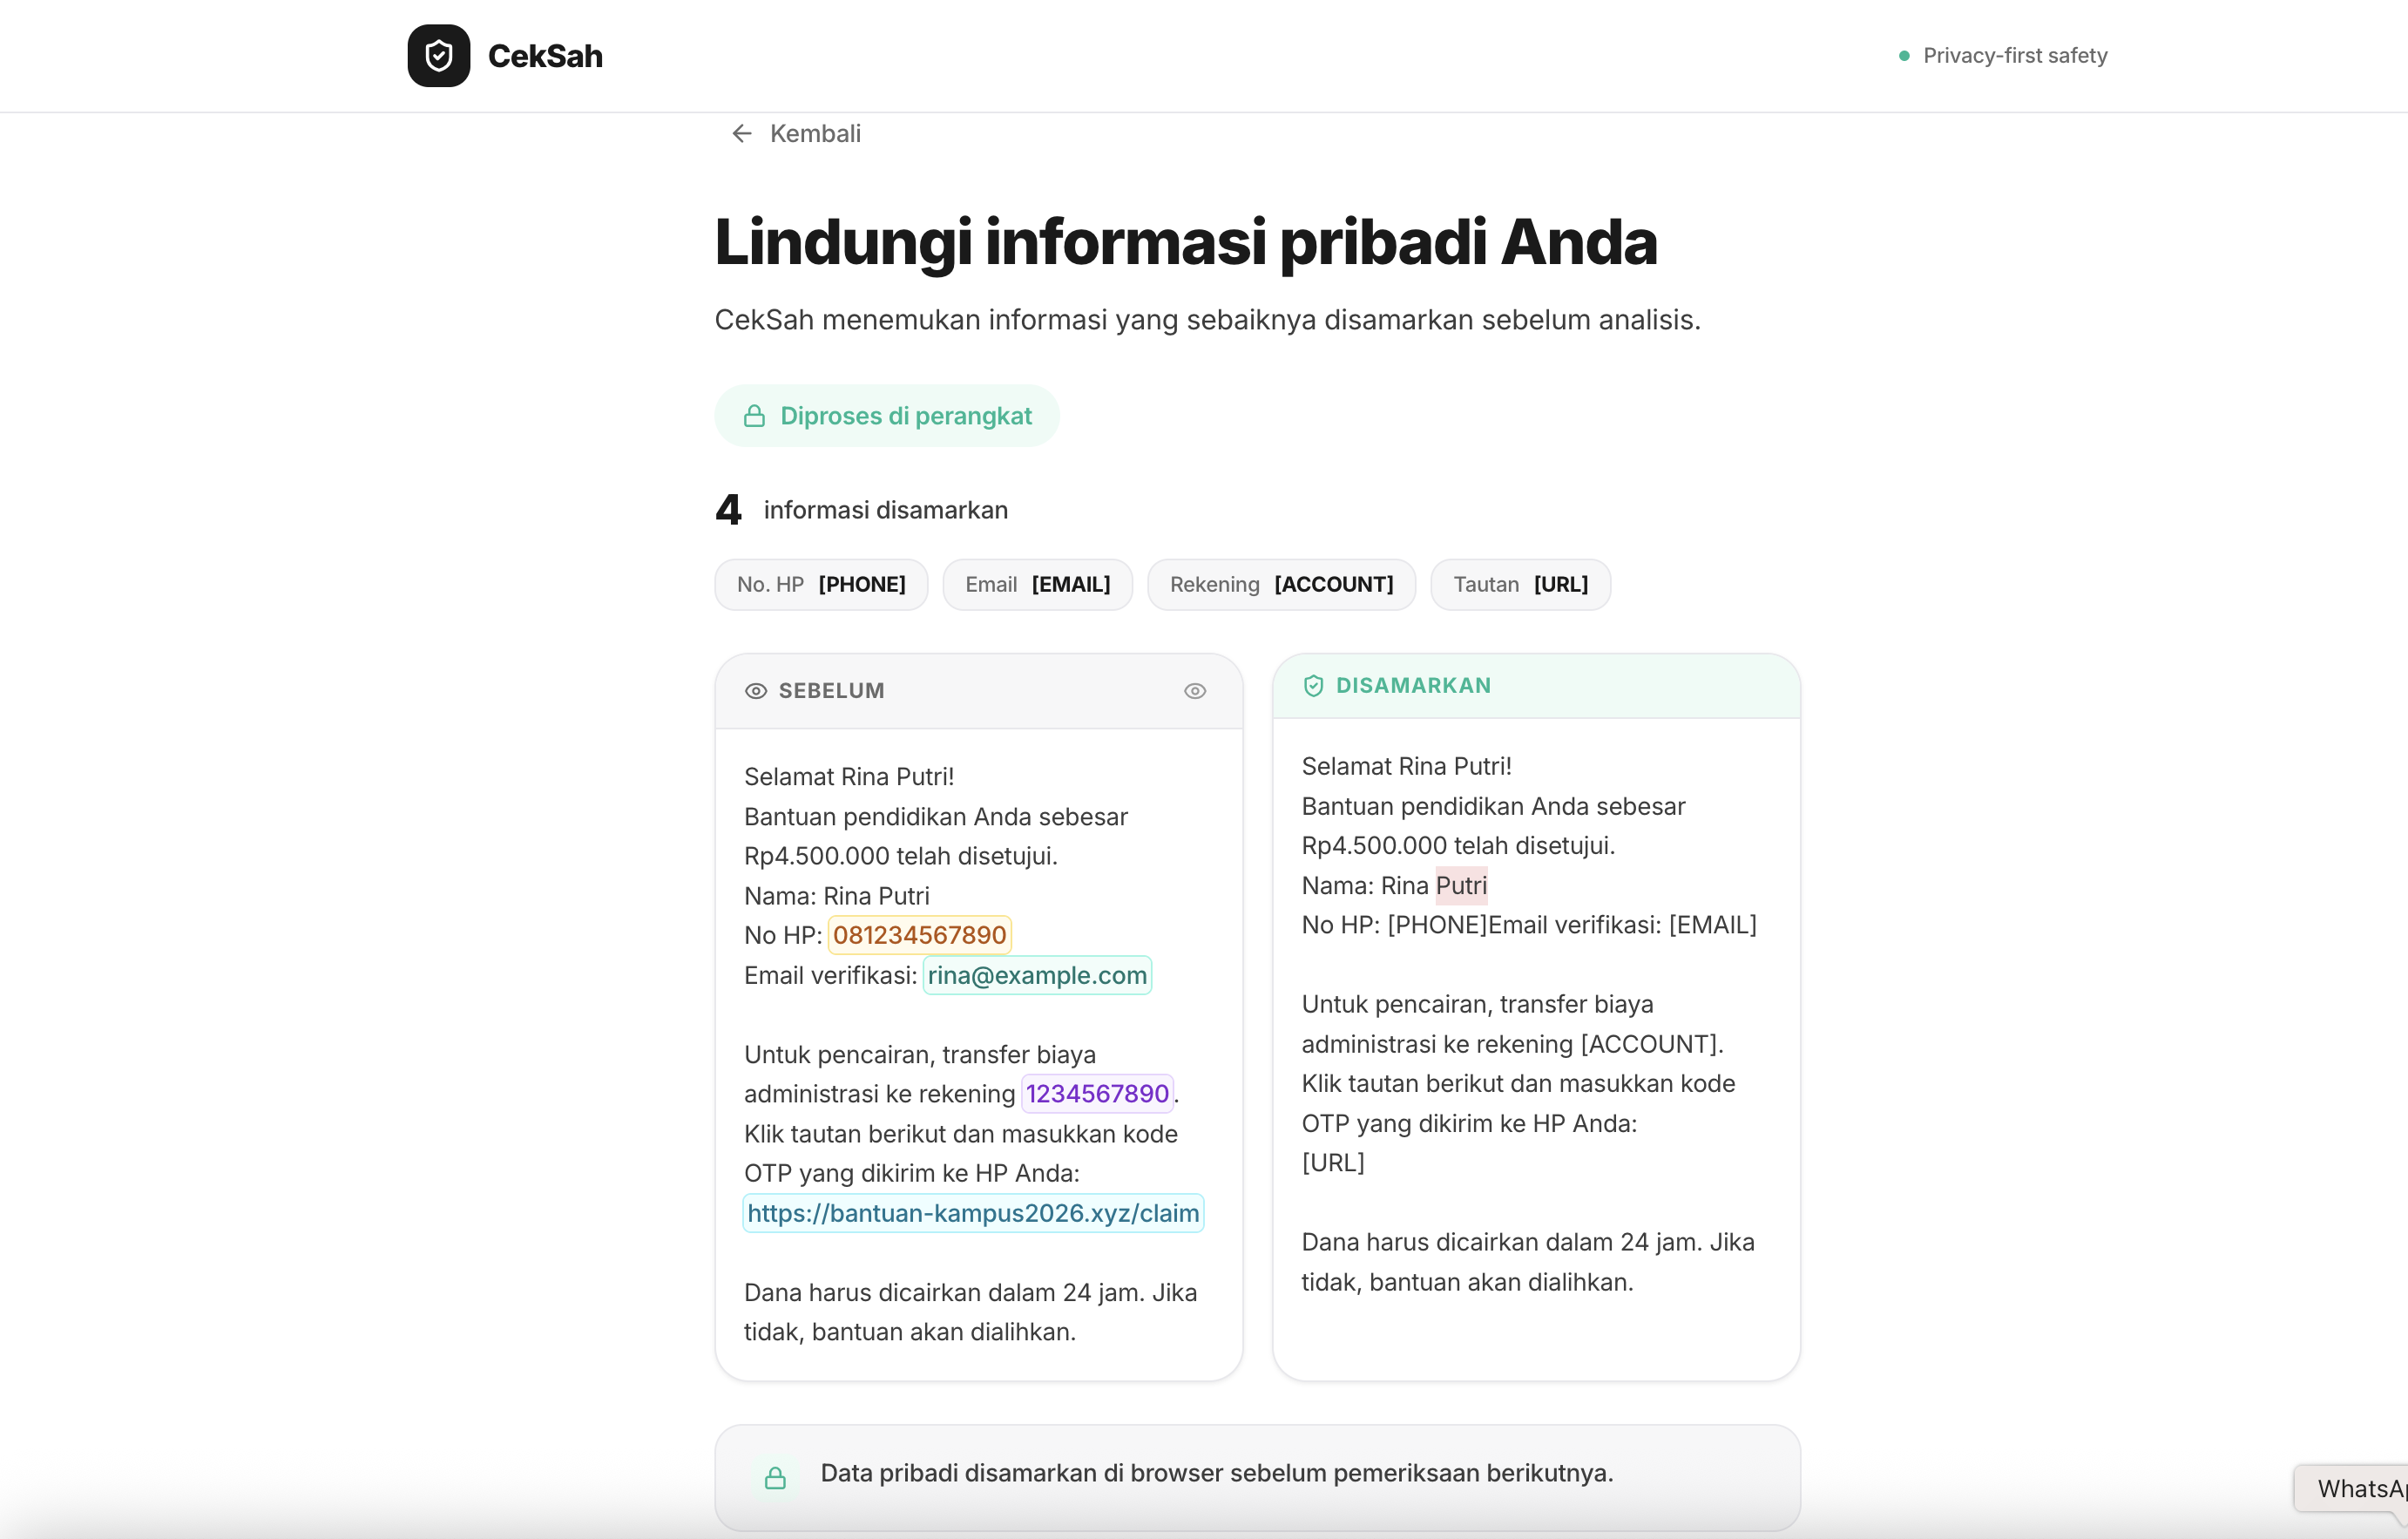
Privacy Gate
-
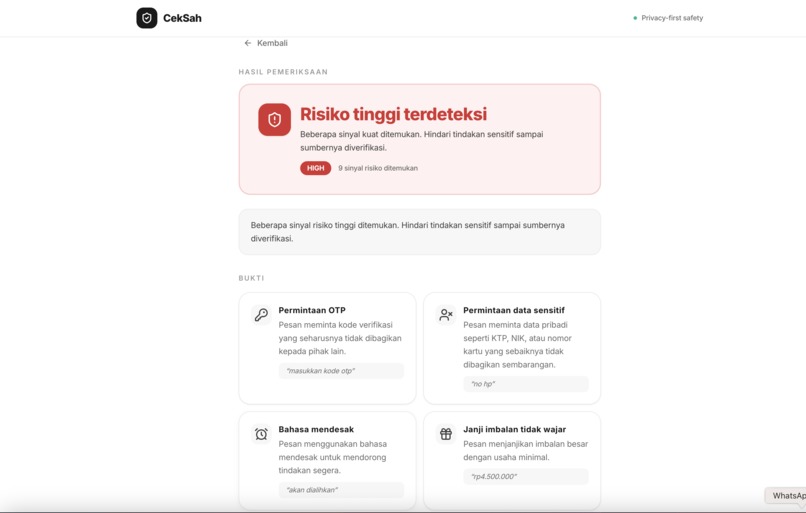
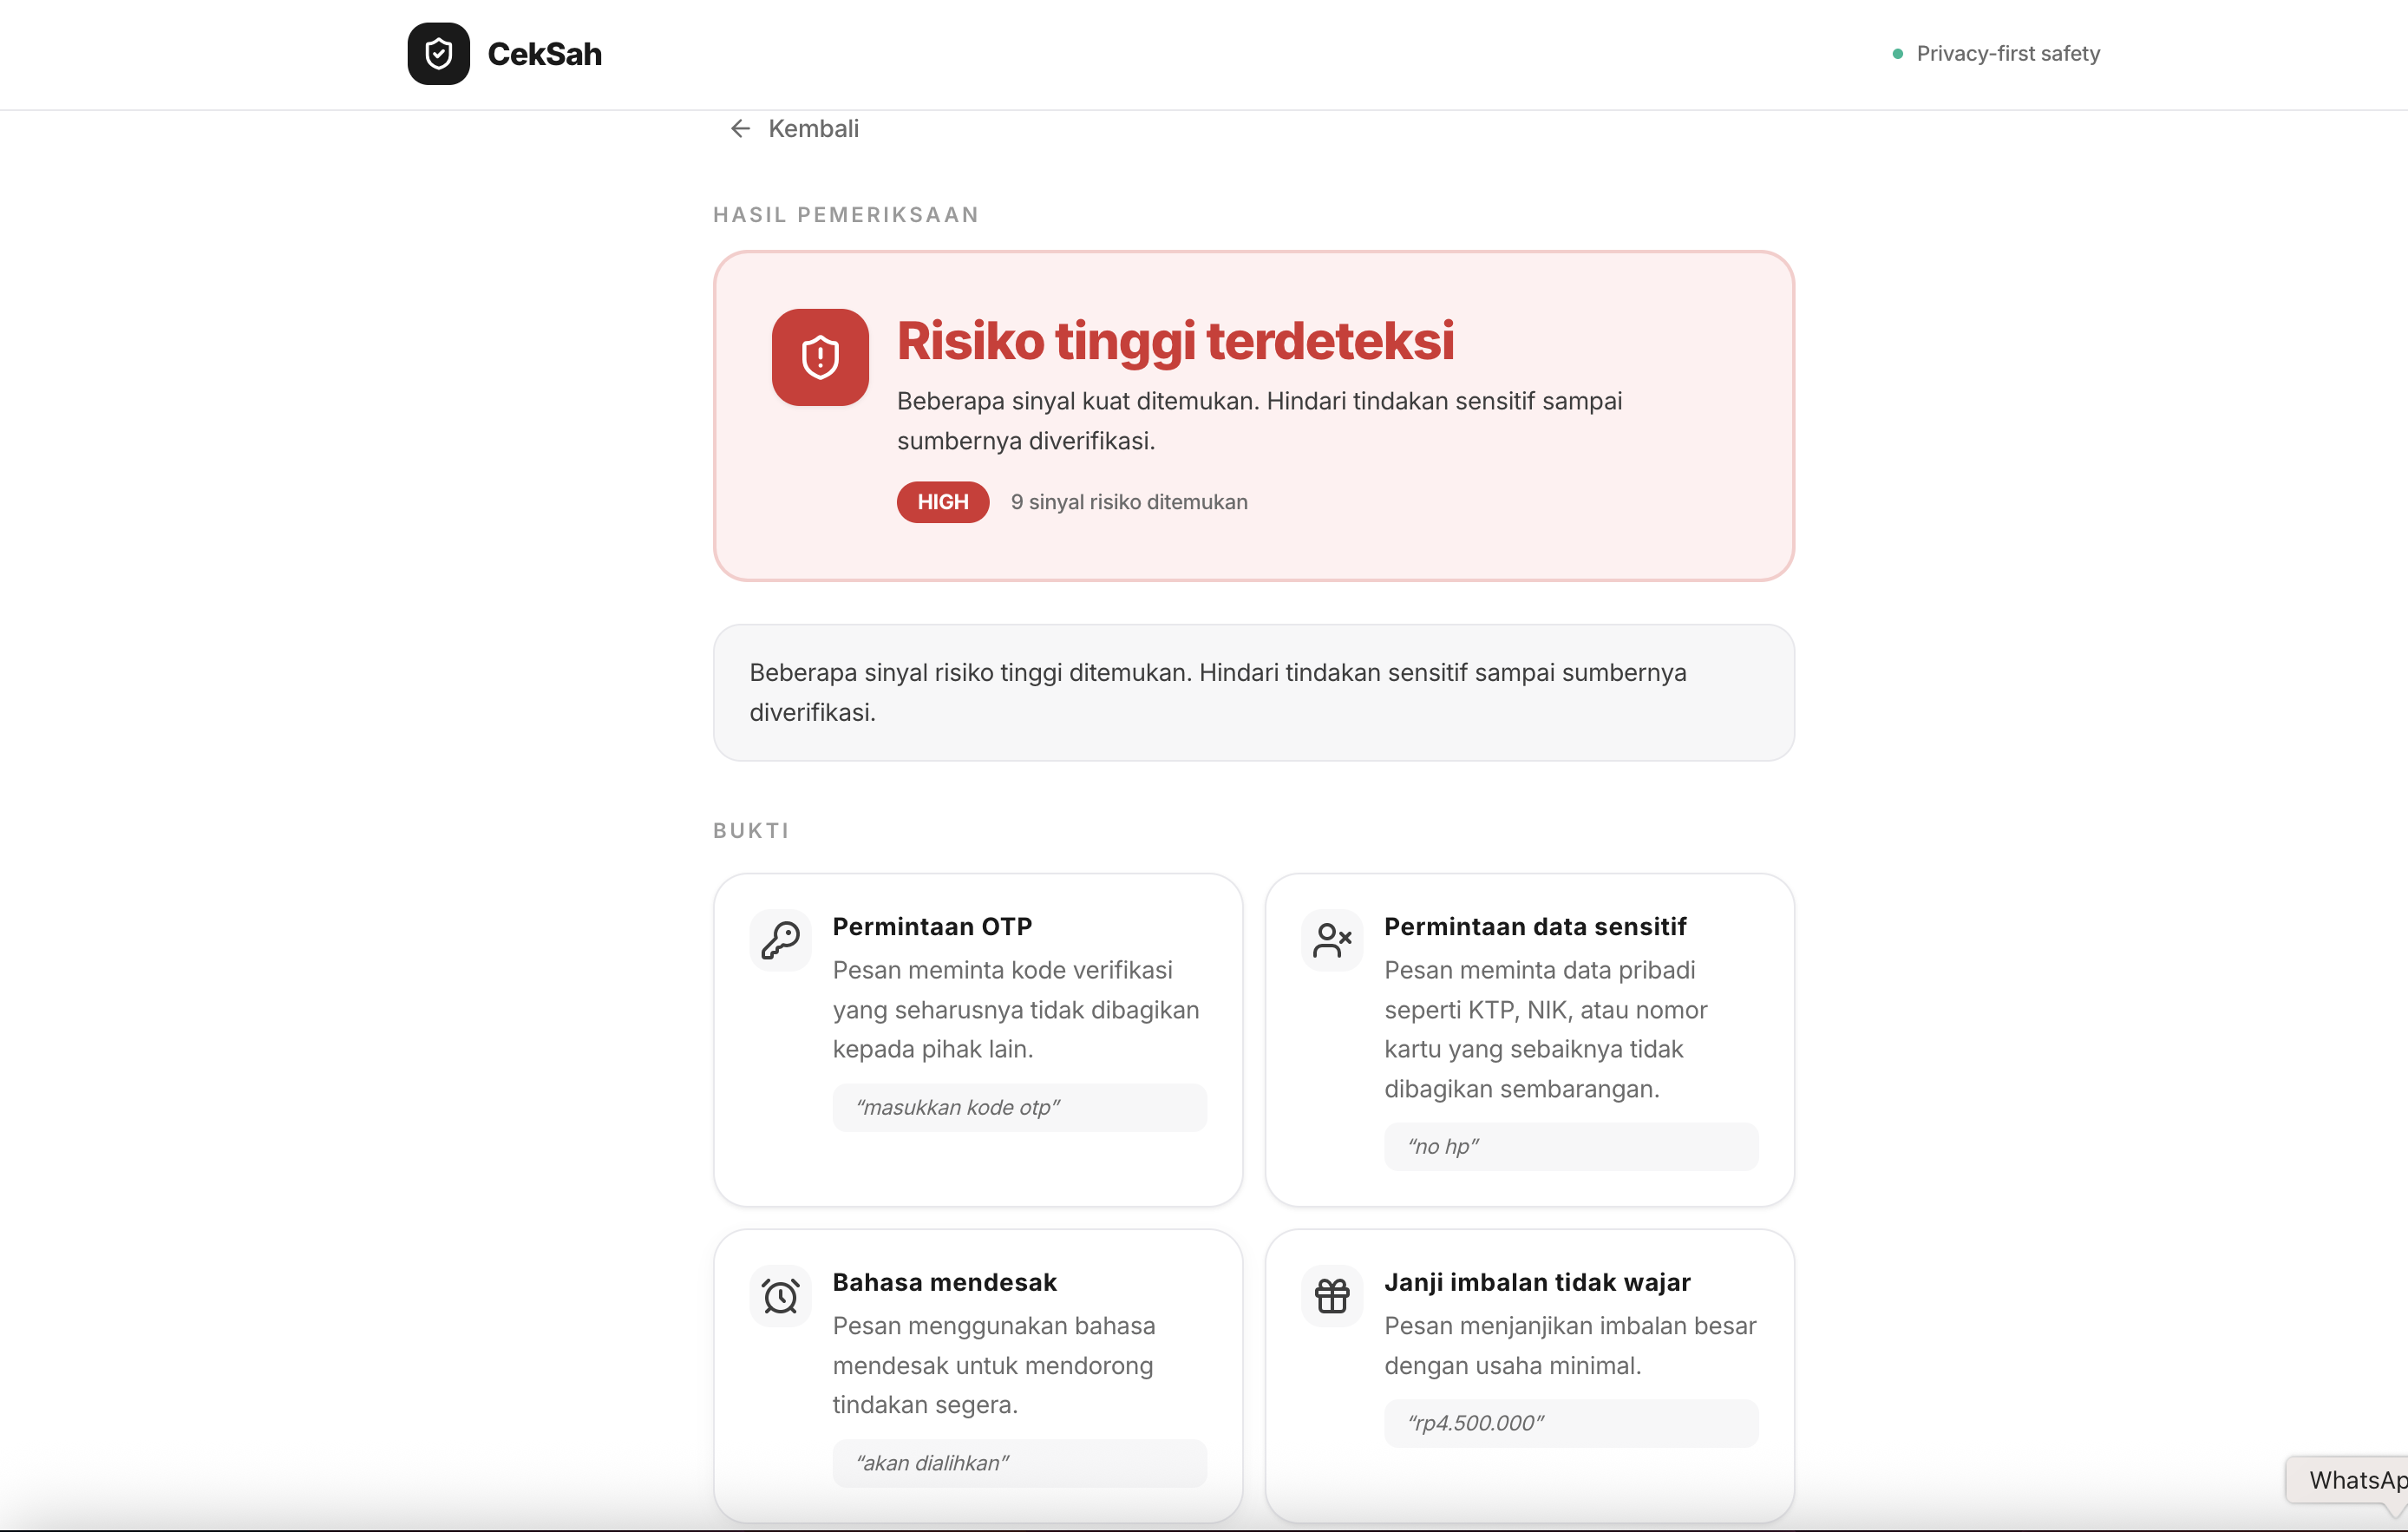
Result
-
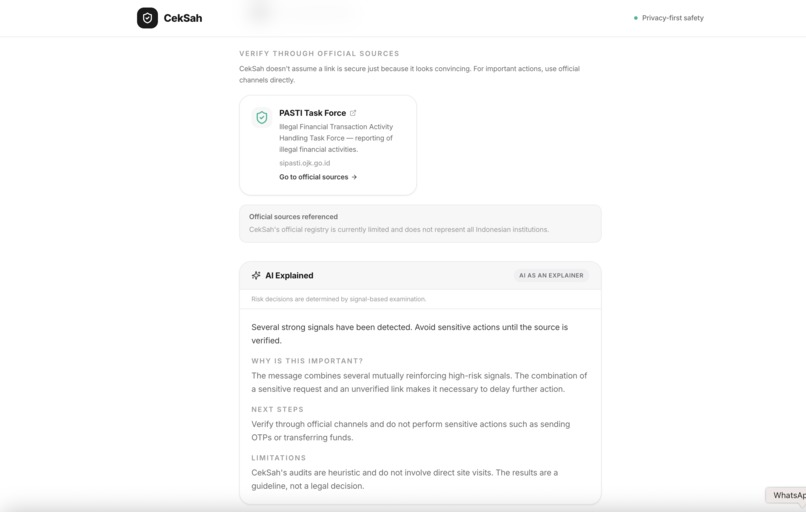
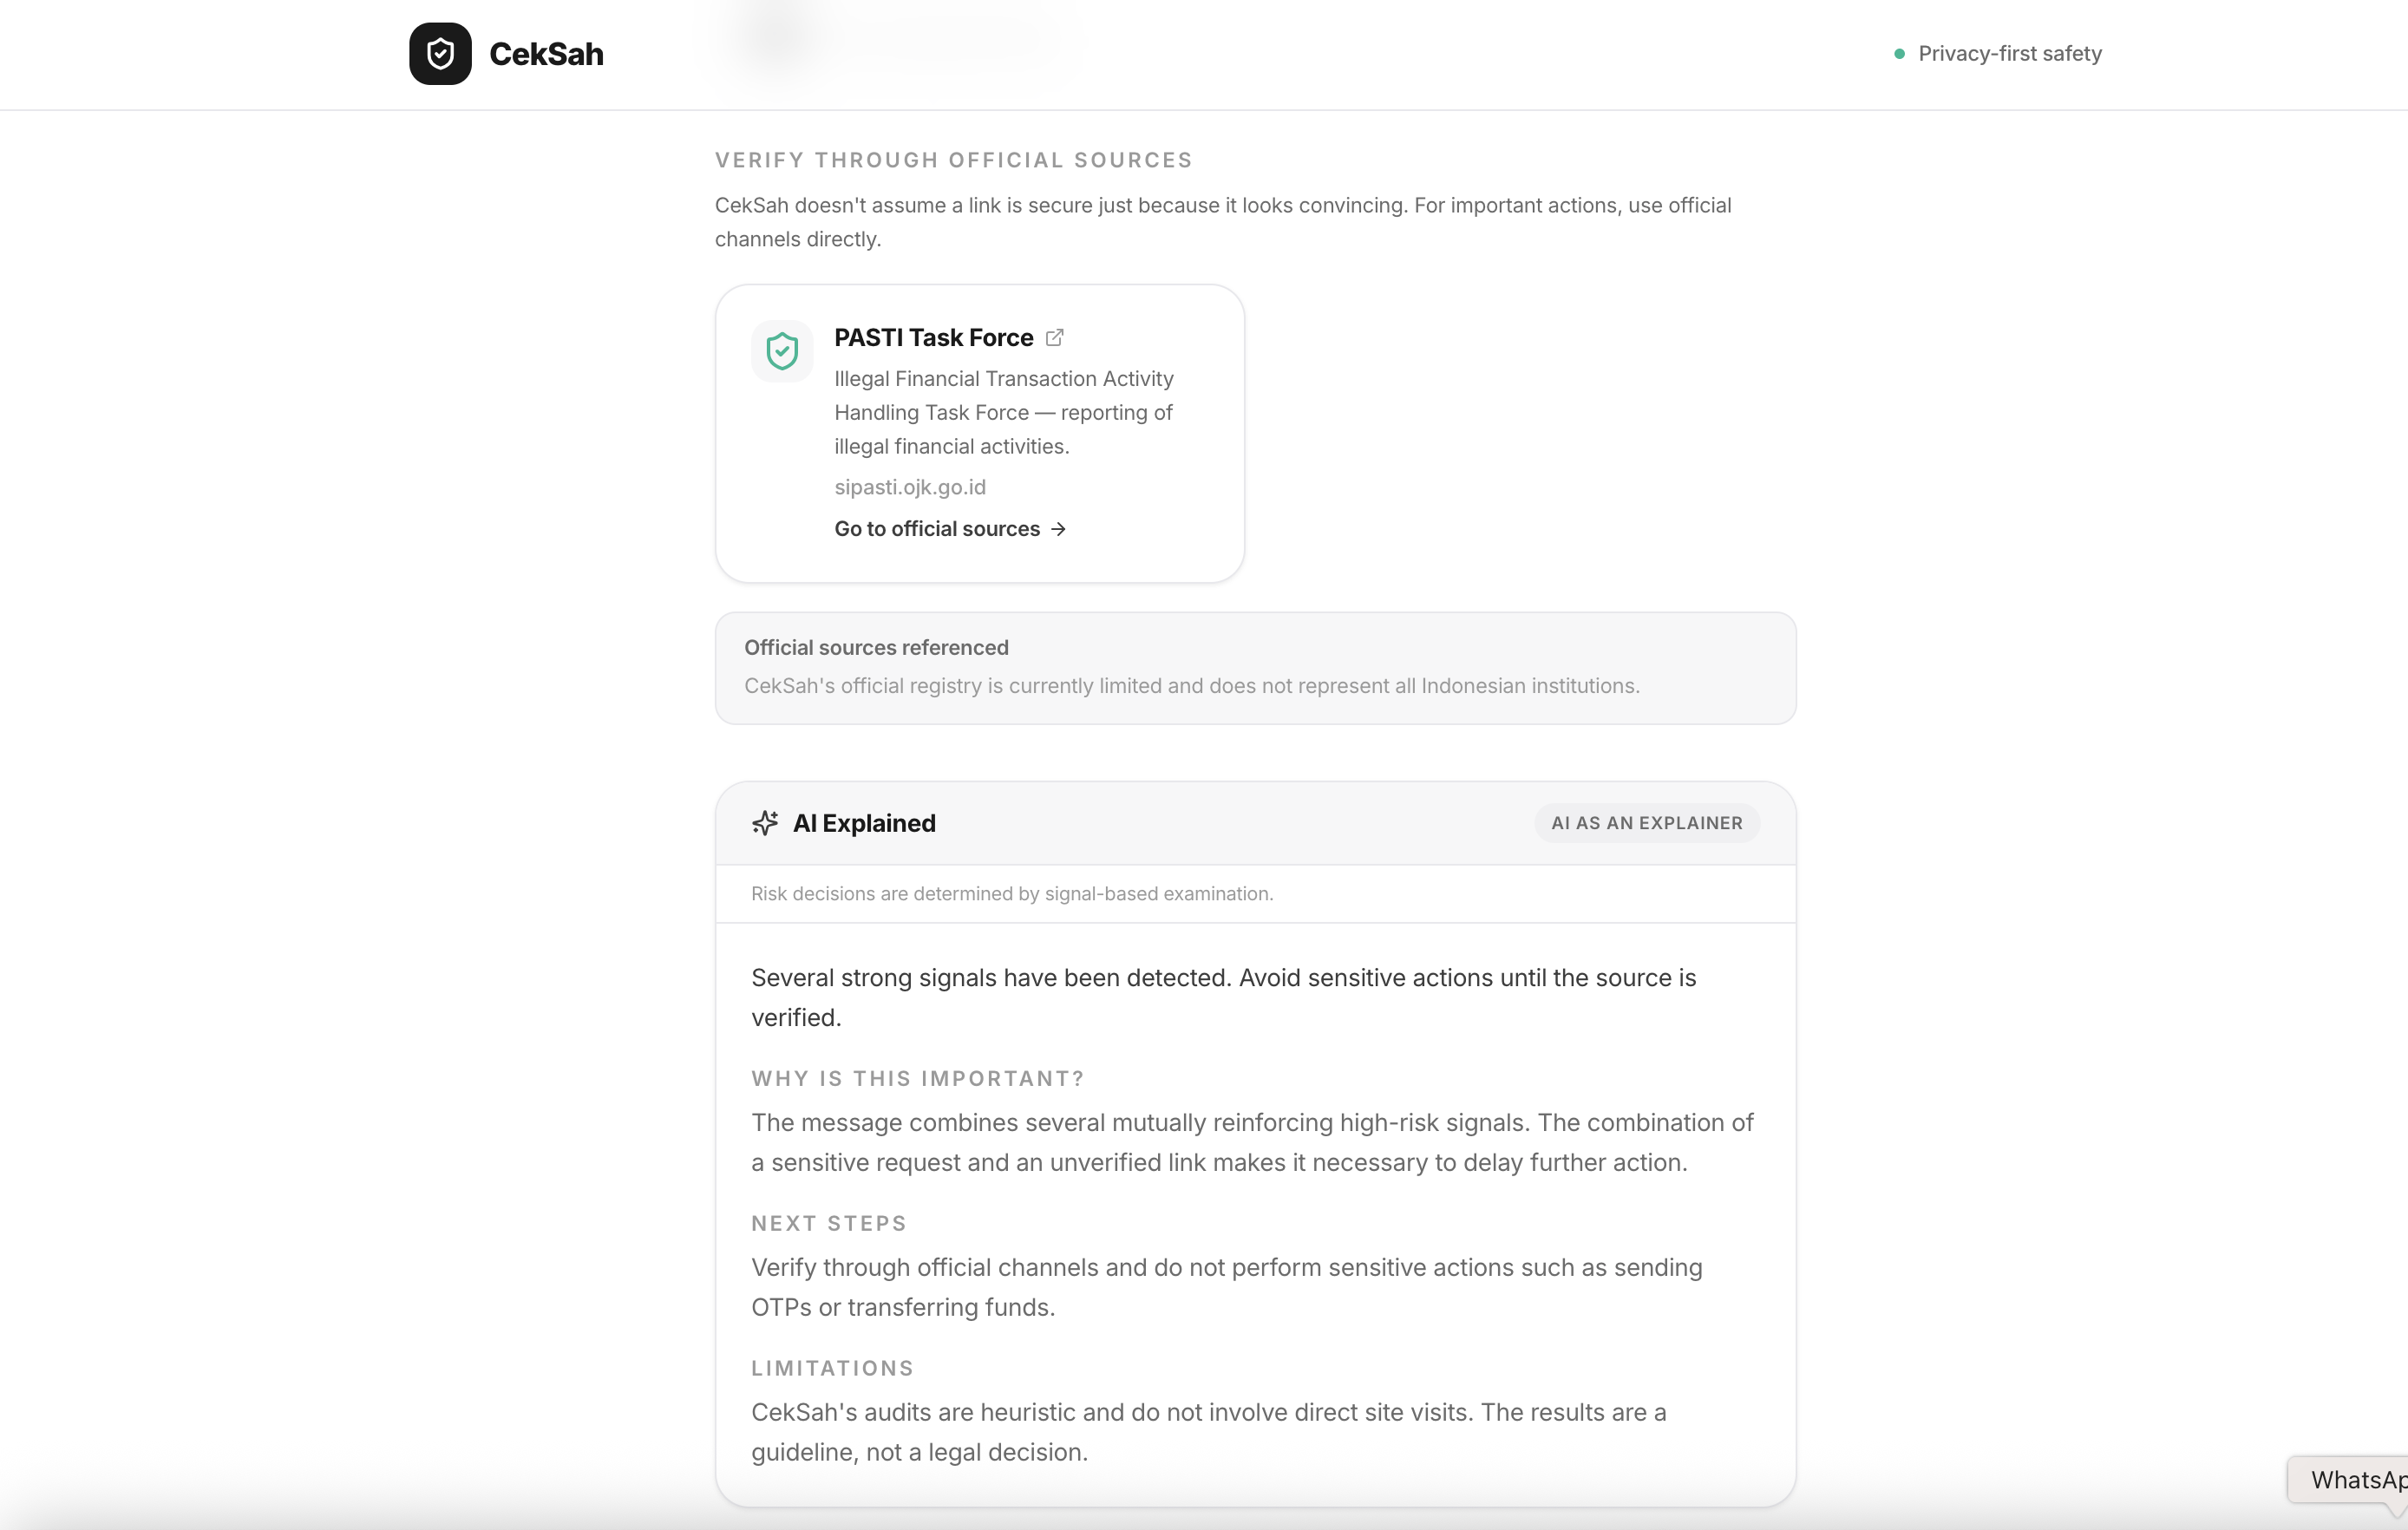
Verification
-
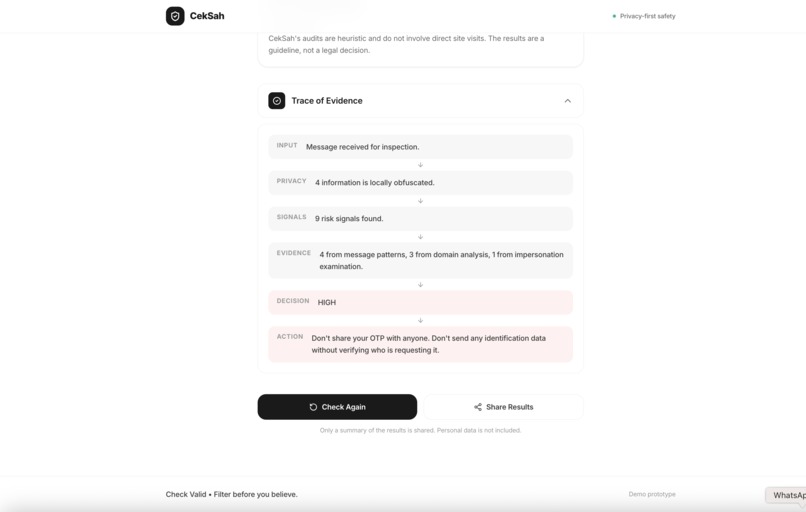
Jejak Bukti
-
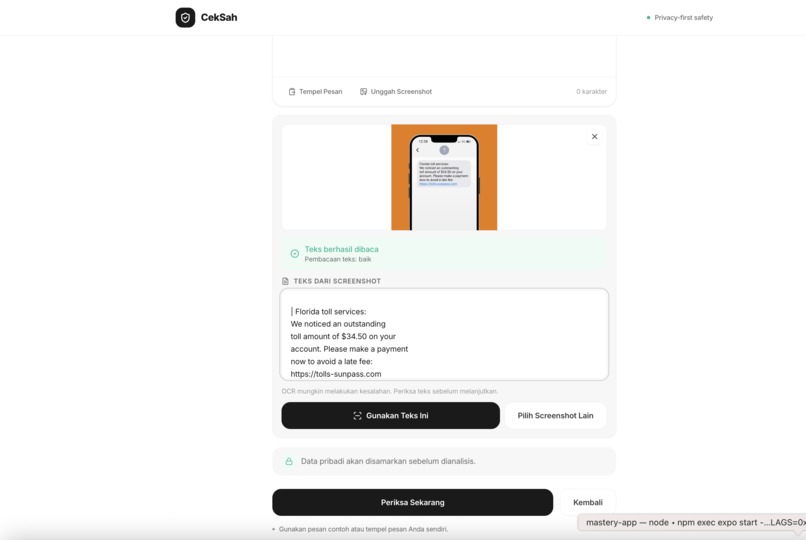
Screenshot OCR
Latar Belakang
Penipuan digital sering dimulai dari tindakan yang terlihat kecil: mengklik sebuah tautan, mengirim OTP, memberikan data pribadi, atau melakukan transfer karena sebuah pesan terlihat meyakinkan.
Masalahnya bukan hanya bagaimana mengenali pesan berbahaya, tetapi bagaimana membantu pengguna mengambil keputusan yang lebih aman tanpa meminta mereka menyerahkan data sensitif terlebih dahulu.
CekSah dibuat untuk menjawab masalah tersebut melalui pendekatan privacy-first dan evidence-first.
Solusi
CekSah adalah aplikasi pemeriksaan risiko yang membantu pengguna memeriksa pesan, tautan, permintaan pembayaran, tawaran pekerjaan, bantuan pendidikan, dan aktivitas digital mencurigakan sebelum bertindak.
Alur utamanya adalah:
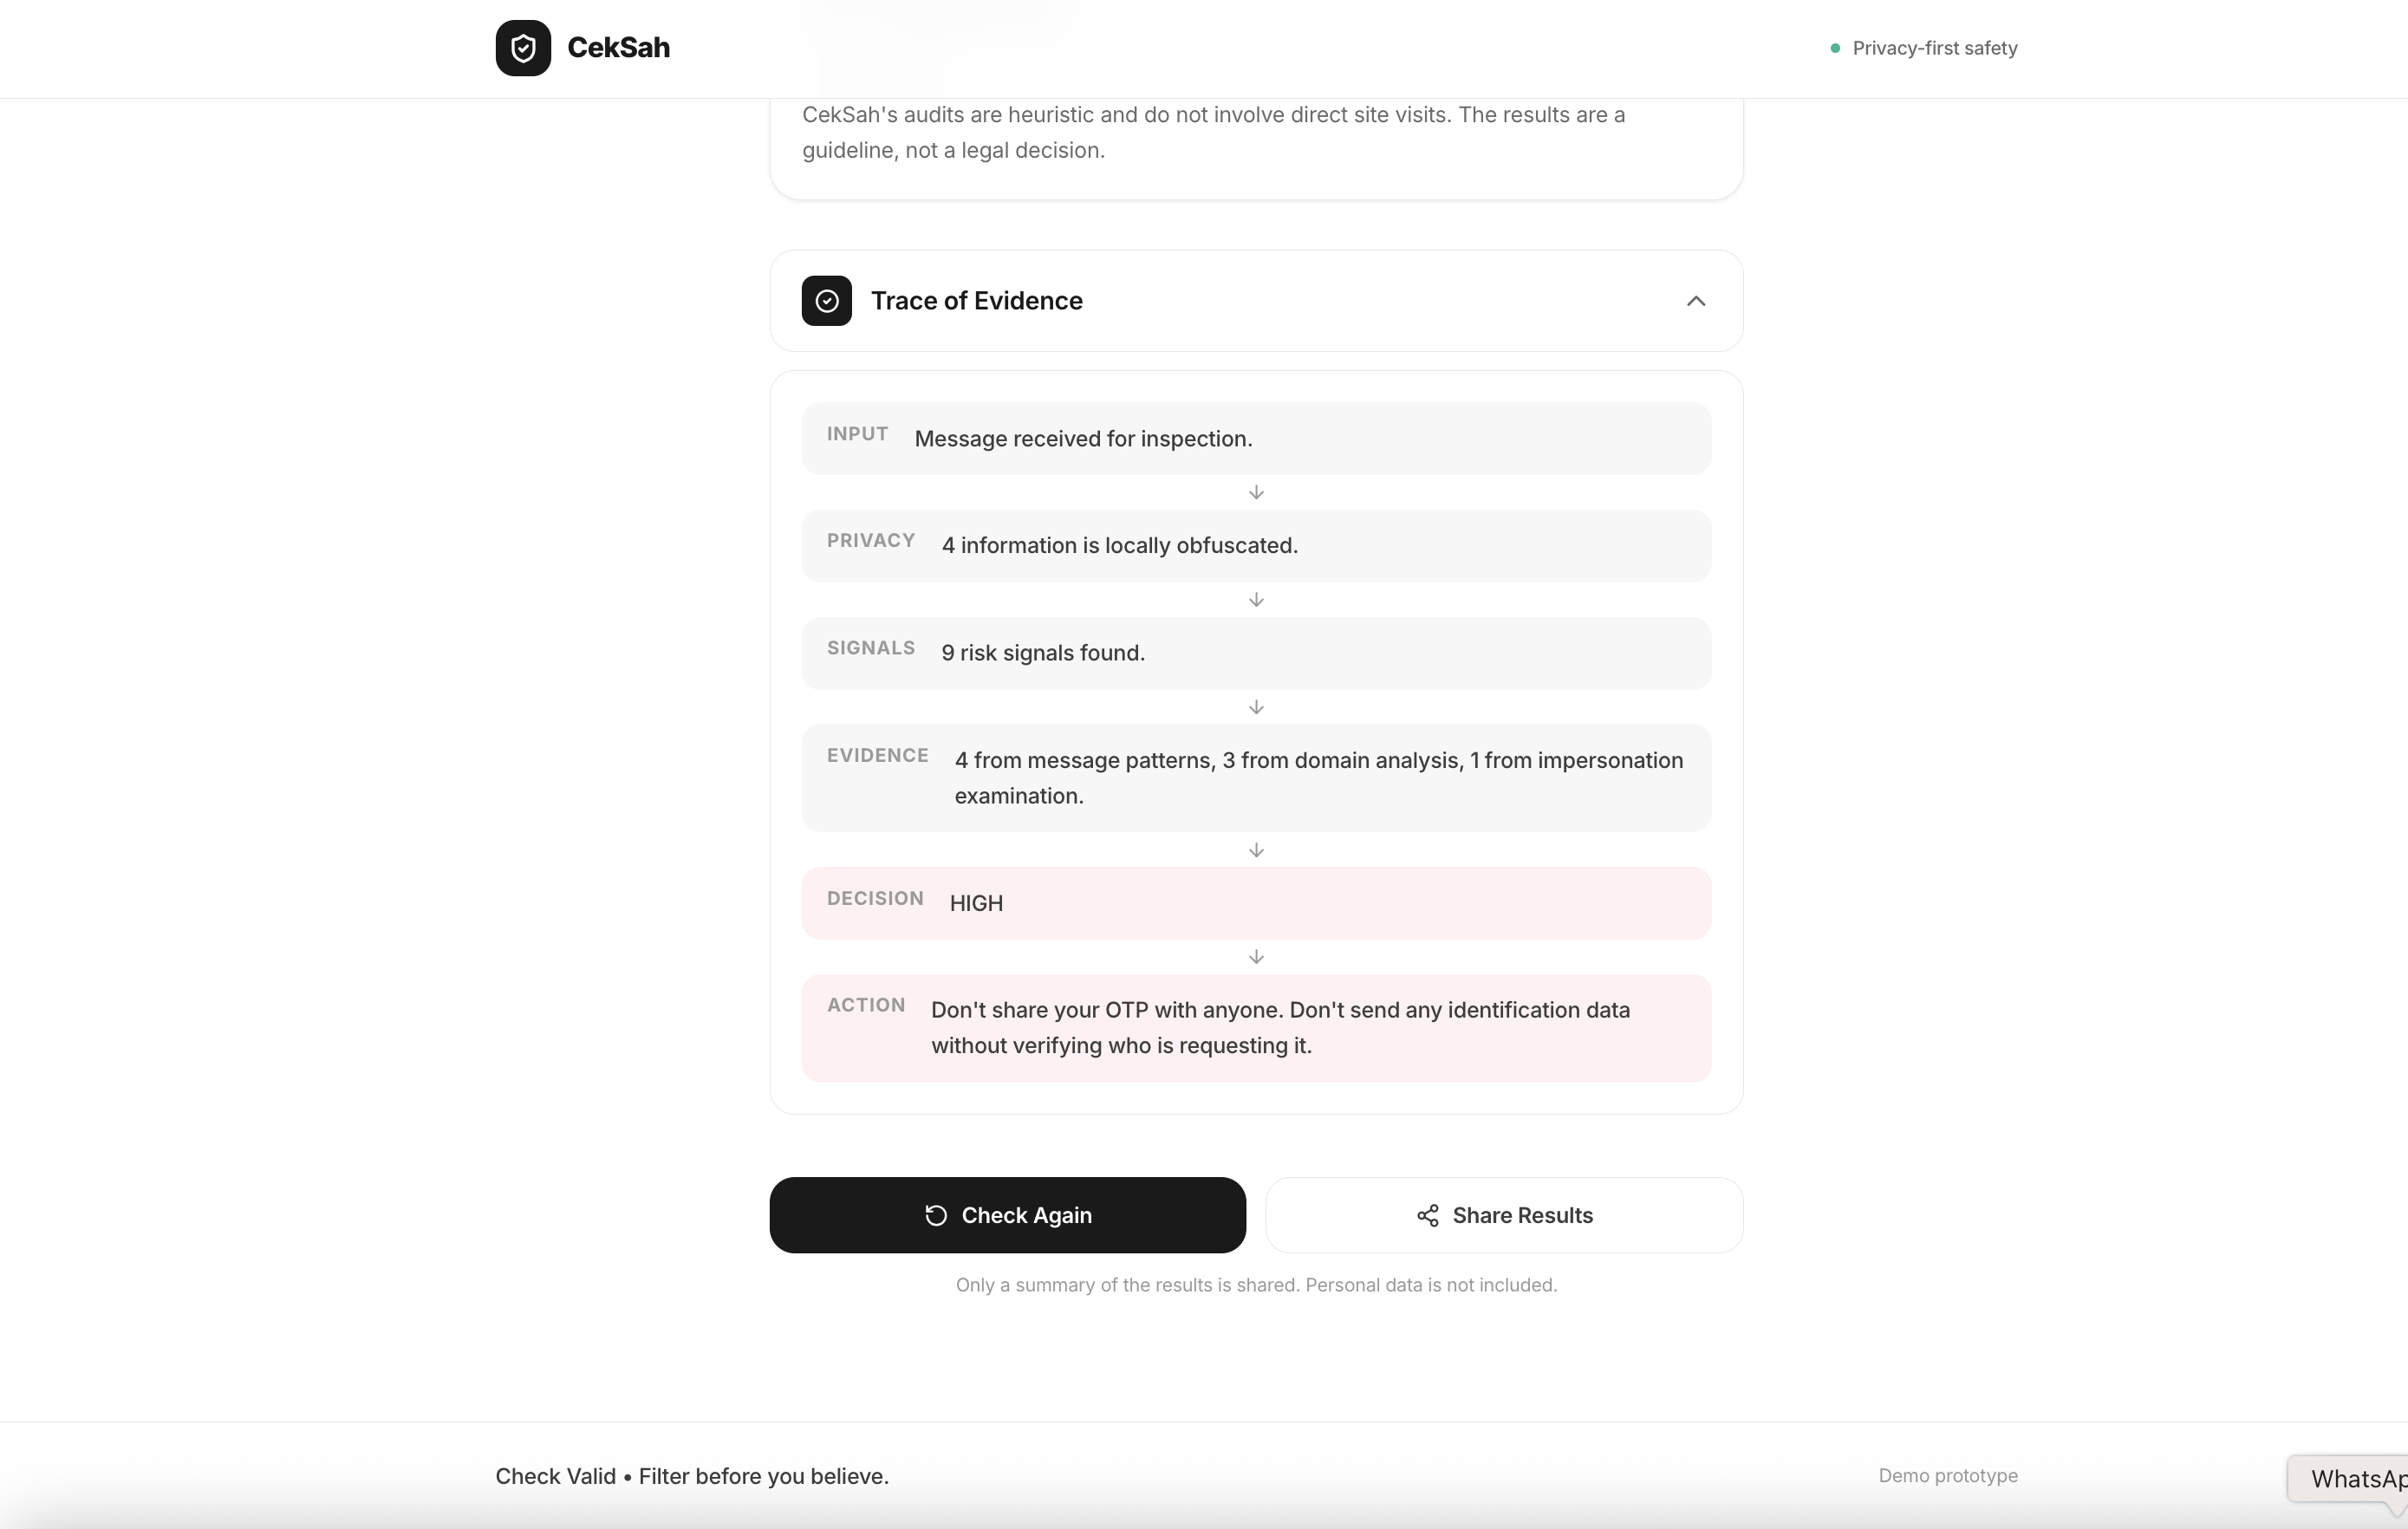
Input → Privacy → Signals → Evidence → Decision → Action
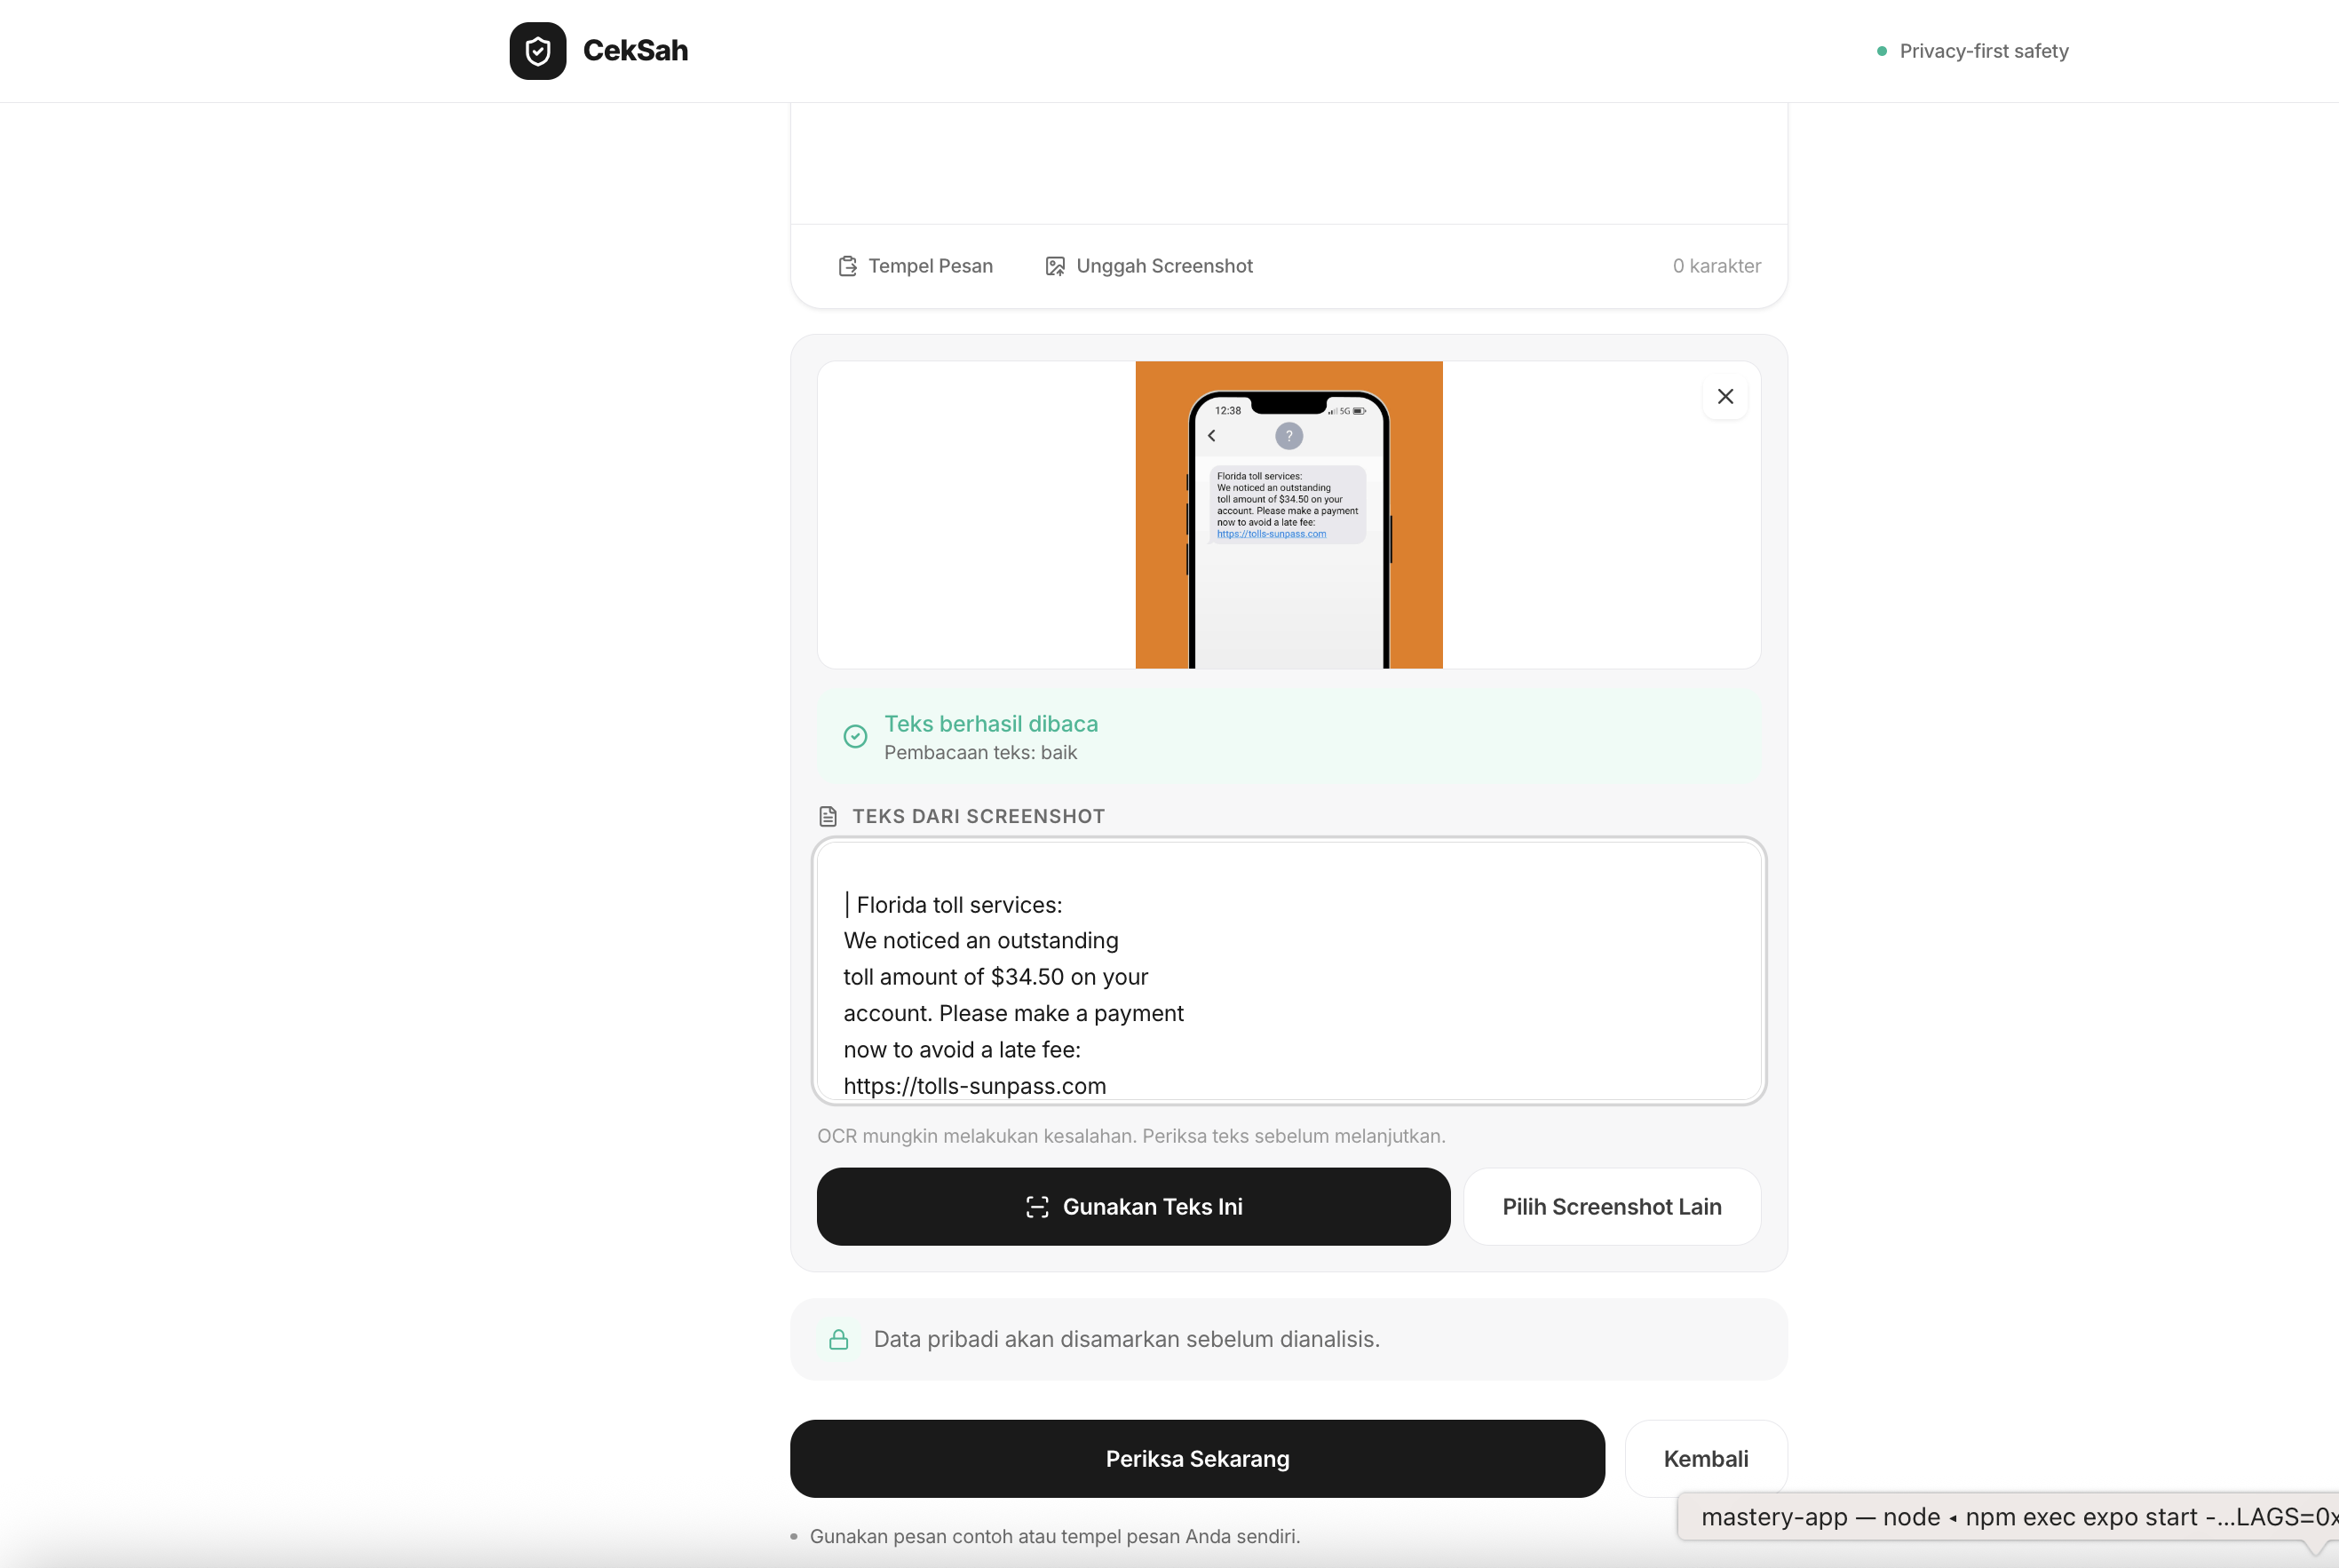
Pengguna dapat menempelkan pesan atau mengunggah screenshot. Untuk screenshot, teks dibaca menggunakan OCR yang berjalan secara lokal di browser.
Sebelum pemeriksaan berikutnya, CekSah mendeteksi dan menyamarkan informasi sensitif seperti nama, nomor telepon, email, nomor rekening, NIK/KTP, dan URL.
Setelah itu, mesin risiko deterministik menganalisis berbagai sinyal seperti:
- Permintaan OTP atau kredensial
- Permintaan data sensitif
- Pembayaran atau transfer
- Biaya di muka
- Bahasa mendesak atau mengancam
- Tautan dan domain mencurigakan
- Ketidaksesuaian antara organisasi yang diklaim dan domain
- Tawaran atau keuntungan yang tidak wajar
CekSah kemudian menghasilkan salah satu dari tiga hasil:
Risiko tinggi terdeteksi Perlu diperiksa lebih lanjut Tidak ada risiko tinggi yang terdeteksi
Keputusan tersebut didasarkan pada kombinasi sinyal dan evidence, bukan semata-mata output AI.
CekSah juga menyediakan langkah aman berikutnya serta jalur verifikasi melalui sumber resmi yang terdaftar.
AI digunakan hanya sebagai lapisan penjelasan. AI tidak menentukan atau mengubah risk score, risk level, signals, atau evidence.
Teknologi
CekSah dibangun menggunakan:
- React
- TypeScript
- Vite
- Tailwind CSS
- Supabase Edge Functions
- tesseract.js untuk OCR lokal
- Local deterministic privacy/redaction engine
- Local deterministic risk-analysis engine
- URL/domain heuristic analysis
- Server-side AI explanation layer
Arsitektur privacy boundary memastikan screenshot dan teks asli tidak dikirim ke layanan OCR eksternal, dan data sensitif tidak diteruskan ke AI explanation layer.
AI hanya menerima sanitized text dan metadata analisis yang tidak sensitif.
User Flow
1. Input Pengguna menempelkan pesan atau mengunggah screenshot.
2. Privacy Gate CekSah memproses input secara lokal dan menunjukkan informasi sensitif yang akan disamarkan.
3. Sanitization
Informasi sensitif diubah menjadi placeholder seperti [NAME], [PHONE], [EMAIL], [ACCOUNT], [ID_NUMBER], dan [URL].
4. Risk Analysis Teks yang telah disanitasi dianalisis menggunakan 19 jenis risk signal dengan weighted scoring dan deduplication.
5. Evidence CekSah menampilkan alasan konkret di balik setiap sinyal yang terdeteksi.
6. Decision Sistem menghasilkan LOW, REVIEW, atau HIGH berdasarkan kombinasi sinyal.
7. Safe Action Pengguna mendapatkan tindakan yang disarankan sebelum melakukan pembayaran, mengirim OTP, membuka tautan, atau memberikan data pribadi.
8. Official Verification Untuk kasus yang relevan, CekSah mengarahkan pengguna ke sumber resmi seperti OJK, IASC, atau Satgas PASTI.
9. AI Explanation AI memberikan penjelasan bahasa sederhana berdasarkan findings yang sudah dihasilkan oleh deterministic engine. AI tidak mengubah keputusan risiko.
What Makes CekSah Different
CekSah tidak mencoba menjadi chatbot yang mengatakan:
“Ini scam.”
Sebaliknya, CekSah menunjukkan:
Apa yang ditemukan → Mengapa penting → Bukti apa yang mendukung → Apa yang sebaiknya dilakukan → Di mana pengguna dapat melakukan verifikasi
Prinsipnya sederhana:
Saring sebelum percaya. Bukti sebelum keputusan.
Built With
- ai
- cybersecurity
- edge-functions
- frontend
- good
- javascript
- ocr
- privacy
- react
- social
- supabase
- tailwind-css
- typescript
- vite
- web-security


Log in or sign up for Devpost to join the conversation.